Позначка: критична інфраструктура

  • Бронювання в «Дії» не зупинятимуть: уряд переглянув попереднє рішення

    Бронювання в «Дії» не зупинятимуть: уряд переглянув попереднє рішення

    Новий Кабінет Міністрів вирішив поки не призупиняти процедуру бронювання військовозобов’язаних через застосунок «Дія». Уряд відтермінував розгляд цього питання, оскільки вважає, що попереднє рішення потребує додаткового аналізу та оцінки можливих наслідків.

    Наразі жодних змін у роботі сервісу бронювання не передбачається. За його словами, відповідне питання було вирішено тимчасово відкласти.

    «Бронювання в “Дії” точно ніхто не зупиняє. Принаймні зараз дали команду це питання відтермінувати», – зазначило джерело.

    Однією з причин такого рішення стало те, що під час підготовки попередньої ініціативи не були повною мірою враховані всі можливі ризики та практичні наслідки її реалізації. Саме тому новому складу уряду потрібен додатковий час для комплексного опрацювання цього питання.

    Ще одним фактором стало те, що рішення про можливе призупинення бронювання ухвалював попередній склад Кабінету Міністрів. Водночас нове керівництво Міністерства економіки, яке є профільним органом у питаннях бронювання військовозобов’язаних, не зацікавлене в тому, щоб уже в перші дні своєї роботи реалізовувати рішення, яке може викликати значний суспільний резонанс.

    Саме тому інформація про можливе припинення бронювання, яка раніше активно поширювалася в медіа, наразі вже не відповідає актуальному стану справ.

    Під час засідання Ставки Верховного головнокомандувача нібито було ухвалено рішення поставити бронювання через «Дію» на паузу. Тоді повідомлялося, що обмеження могли запрацювати орієнтовно до 1 вересня, однак деталі щодо категорій працівників або механізму призупинення залишалися невідомими.

    Це вже не перший випадок, коли новий уряд переглядає рішення своїх попередників щодо механізму бронювання військовозобов’язаних. Раніше також було скасовано рішення про створення Координаційного центру з питань бронювання. Передбачалося, що цей орган аналізуватиме звернення та надаватиме рекомендації щодо визначення підприємств критично важливими для економіки й обороноздатності держави, а також щодо можливості бронювання їхніх працівників.

    Наразі сервіс бронювання через застосунок «Дія» продовжує працювати у звичайному режимі. Водночас питання подальшого вдосконалення механізму бронювання, за інформацією джерел, залишається на порядку денному уряду, який планує провести додатковий аналіз чинної системи та лише після цього ухвалювати остаточні рішення щодо можливих змін.

  • «Наступна зима буде важчою»: на Чернігівщині попередили про можливі виклики опалювального сезону

    «Наступна зима буде важчою»: на Чернігівщині попередили про можливі виклики опалювального сезону

    Чернігівська область активно готується до нового опалювального сезону, однак місцева влада закликає жителів бути готовими до найскладнішого сценарію. Попри виконання заходів із захисту енергетичної інфраструктури та модернізації систем теплопостачання, постійні російські обстріли залишаються головним фактором ризику. Про це в інтерв’ю «Суспільному» повідомив начальник Чернігівської обласної військової адміністрації В’ячеслав Чаус.

    За його словами, підготовка до осінньо-зимового періоду відбувається відповідно до Плану стійкості, який охоплює одразу кілька напрямків. Зокрема, триває посилення захисту енергетичних об’єктів, розосередження теплової генерації, встановлення блочно-модульних котелень і когенераційних установок, а також формування резерву генераторів для критичної інфраструктури. Частина робіт виконується відповідно до затвердженого графіка, однак окремі проєкти реалізуються повільніше через постійні атаки російських військ.

    Чаус зазначив, що ворог продовжує цілеспрямовано завдавати ударів навіть по тих об’єктах, де вже проводяться роботи із захисту або модернізації. Незважаючи на це, він висловив упевненість, що область встигне завершити підготовку до початку опалювального сезону.

    Очільник ОВА нагадав, що попередня зима стала серйозним випробуванням для регіону. За його словами, завдяки спільній роботі енергетиків, комунальних служб, теплопостачальних підприємств, працівників водоканалів та органів влади Чернігівщина змогла забезпечити стабільне функціонування критично важливих систем навіть попри значну кількість російських ударів.

    Водночас Чаус переконаний, що майбутній опалювальний сезон може виявитися ще складнішим. Він наголосив, що цей прогноз ґрунтується не лише на посадових оцінках, а й на аналізі дій російської армії та характеру атак на українську енергетичну інфраструктуру.

    «Я вважаю, що наступна зима точно не буде легшою, ніж та, яку ми пройшли. Буде важчою, складнішою. Дуже хотілося б помилитися, але ми маємо бути готовими до найгіршого сценарію», – зазначив керівник області.

    Особливу увагу під час підготовки до зими влада приділяє створенню додаткового резерву генераторів. За словами Чауса, досвід минулого опалювального сезону показав, що через тривалу роботу в умовах аварійних відключень частина обладнання виходила з ладу або потребувала ремонту. Саме тому зараз формується запас генераторів, який дозволить оперативно замінювати несправне обладнання та забезпечувати безперервну роботу об’єктів критичної інфраструктури.

    Передусім йдеться про резервні джерела живлення для лікарень, систем централізованого водопостачання, теплопостачання та інших об’єктів, від яких залежить життєдіяльність громад. Влада наголошує, що посилення захисту критичної інфраструктури залишається одним із ключових пріоритетів регіону.

    Начальник Чернігівської ОВА також висловив переконання, що нинішній рівень підготовки області вже є вищим, ніж торік. Водночас остаточну оцінку готовності, за його словами, можна буде дати лише після початку холодів, адже багато залежатиме від інтенсивності російських атак та їхніх наслідків для енергетичної системи.

    Підготовка до нового опалювального сезону триває по всій Україні в умовах постійної загрози ударів по енергетичній інфраструктурі. Держава працює над накопиченням запасів газу, введенням нових генеруючих потужностей і реалізацією регіональних Планів стійкості. За останніми оцінками, у середньому такі плани виконані приблизно на 40%. Найкращі темпи підготовки демонструють Дніпропетровська, Київська, Житомирська, Рівненська та Черкаська області, тоді як окремі регіони ще мають прискорити реалізацію запланованих заходів, щоб максимально підготуватися до ще однієї воєнної зими.

  • Литва попередила про нову загрозу з боку Росії

    Литва попередила про нову загрозу з боку Росії

    Президент Литви Гітанас Науседа заявив, що литовські спецслужби володіють розвідувальною інформацією про підготовку Росією можливих провокацій проти країн Балтії та Польщі. За його словами, Кремль може вдатися до локальних атак на об’єкти критичної інфраструктури, намагаючись перевірити готовність і єдність Північноатлантичного альянсу. Про це повідомляє литовський мовник LRT.

    За словами Науседи, Росія продовжує розглядати країни східного флангу НАТО як потенційний напрямок для гібридного тиску. Литовський президент вважає, що російський диктатор Володимир Путін не відмовився від наміру випробувати міцність союзницьких зобов’язань Альянсу, тому може вдатися до окремих провокацій проти Польщі та держав Балтії.

    Як зазначив глава держави, йдеться не про масштабне військове вторгнення, а про точкові операції, які можуть бути спрямовані проти транспортної, енергетичної або іншої критично важливої інфраструктури. За його словами, для реалізації таких сценаріїв Росія може використовувати як традиційні військові засоби, так і інші інструменти впливу.

    Науседа пояснив, що розвідка вже має інформацію про сам факт підготовки можливих операцій, однак наразі неможливо визначити точний час або місце їх проведення.

    “Інша сторона може ще не завершити процес планування, а нам може бути відомо лише про сам факт підготовки або передбачувану ціль”, — зазначив президент Литви.

    Водночас він наголосив, що литовська влада не чекає розвитку подій, а вже вживає превентивних заходів для захисту країни. За словами Науседи, у Литві суттєво посилили охорону стратегічних транспортних вузлів, енергетичної інфраструктури та інших об’єктів, які можуть стати потенційною ціллю диверсій чи атак.

    Президент підкреслив, що державні структури готуються до різних сценаріїв розвитку подій, включаючи так звані кінетичні операції. Цим терміном позначають військові дії із застосуванням фізичної сили, зокрема ракетного озброєння, ударних безпілотників, артилерії, авіації чи інших засобів ураження.

    “Йдеться про кінетичні операції — не про масштабні дії, а про точкові кінетичні операції, які з високою ймовірністю можуть бути спрямовані проти критичної інфраструктури”, — наголосив Науседа.

    Литовська влада вважає, що подібні дії можуть бути частиною ширшої стратегії Кремля із посилення тиску на країни НАТО та створення атмосфери нестабільності в регіоні. Саме тому Вільнюс підтримує постійну координацію з партнерами по Альянсу та посилює заходи безпеки на своїй території.

    Раніше також повідомлялося про ризики можливих провокацій, які Росія може організувати із використанням безпілотників або інших засобів, намагаючись дискредитувати Україну чи створити додаткову напругу поблизу кордонів країн НАТО.

    Водночас у Польщі нещодавно заявляли, що наразі Росія не має достатніх ресурсів для здійснення повномасштабного військового нападу на польську територію. За словами представників Варшави, оприлюднення інформації про потенційні плани Кремля має стати одним із елементів стримування, щоб не допустити реалізації можливих агресивних сценаріїв.

  • Британців закличуть робити запаси їжі та води: уряд готується до можливих кібератак Росії

    Британців закличуть робити запаси їжі та води: уряд готується до можливих кібератак Росії

    Уряд Великої Британії готує масштабну інформаційну кампанію, яка закликатиме громадян заздалегідь запастися продуктами харчування, питною водою, ліками та іншими речами першої необхідності на випадок надзвичайних ситуацій. Одним із головних сценаріїв, до яких британська влада рекомендуватиме готуватися населенню, є масштабна кібератака, яка може бути здійснена Росією та призвести до перебоїв у роботі критичної інфраструктури країни. Про це повідомляє The Telegraph.

    За інформацією видання, кампанію планують розпочати пізніше цього року в межах ширшої державної стратегії підвищення стійкості країни до сучасних загроз. Влада прагне підготувати населення до можливих кризових ситуацій, які можуть виникнути як унаслідок кібератак, так і через інші надзвичайні події, пов’язані з безпекою.

    Головний секретар прем’єр-міністра Великої Британії Даррен Джонс повідомив, що уряд запускає спеціальну “кампанію національної обізнаності щодо стійкості”. Її головною метою стане інформування громадян про прості, але важливі кроки, які допоможуть пережити перші дні надзвичайної ситуації без критичних наслідків.

    Британцям рекомендуватимуть створити вдома резерв продуктів тривалого зберігання, питної води, медикаментів, батарейок, засобів освітлення та інших необхідних речей. Уряд також наголошуватиме на важливості підготовки до можливих тривалих перебоїв у роботі електромереж, систем водопостачання, мобільного зв’язку, інтернету та електронних платіжних сервісів.

    За оцінками британської влади, масштабна кібератака потенційно може призвести до тимчасового відключення електроенергії, порушення роботи банківської системи, магазинів, транспортної інфраструктури та державних сервісів. Саме тому громадян закликатимуть бути готовими до ситуації, коли певний час доведеться покладатися лише на власні запаси.

    Окрім інформаційної кампанії, уряд Великої Британії планує провести у 2027 році масштабні національні навчання з домашньої оборони. До них залучать сотні державних службовців, які відпрацьовуватимуть алгоритми реагування на можливу гібридну атаку з боку іноземної держави. Під час навчань перевірятимуть здатність урядових структур координувати свої дії в умовах серйозної кризи та забезпечувати безперервну роботу державного управління.

    Такі заходи відбуваються на тлі дедалі більшої стурбованості британської влади щодо активності Росії. У Лондоні зазначають, що країна вже регулярно стикається з кібератаками, спробами шпигунства та інформаційними операціями, спрямованими проти державних установ і критично важливої інфраструктури.

    У стратегічному оборонному огляді, оприлюдненому торік, наголошувалося, що Велика Британія фактично щодня зазнає ворожих дій у кіберпросторі. У документі серед основних джерел загроз названо Росію та Іран. Також зазначалося, що російський президент Володимир Путін продемонстрував готовність застосовувати військову силу, завдавати ударів по цивільному населенню та використовувати ядерні погрози як елемент політичного тиску.

    Паралельно уряд оновив Національний реєстр ризиків — відкритий документ, у якому описуються найбільш імовірні сценарії надзвичайних ситуацій. Уперше до нього внесли ризики іноземного втручання в демократичні процеси Великої Британії, а також можливі масштабні кібератаки на системи зберігання даних, водопостачання, поліцейську інфраструктуру та інші об’єкти критичного значення. Водночас інформація щодо оцінки ризику можливого ядерного удару по території країни залишається засекреченою.

    Британський уряд не єдиний у Європі, хто закликає громадян бути готовими до надзвичайних ситуацій. Раніше аналогічні рекомендації вже оприлюднювали у Швеції, де мешканців закликали тримати вдома запаси продуктів, води, теплого одягу та радіоприймачі на батарейках. У Норвегії громадянам рекомендували сформувати домашні запаси медикаментів, зокрема йодовмісних препаратів на випадок ядерної аварії, а в Німеччині власникам приватних будинків радили облаштовувати підвали як потенційні укриття.

    Минулого року Європейський Союз також рекомендував жителям держав-членів підготувати так званий 72-годинний аварійний запас, до якого мають входити документи у водонепроникному пакуванні, бутильована вода, консервовані продукти, засоби для розпалювання вогню, ліхтарик, аптечка та багатофункціональний ніж.

    Посилення підготовки Великої Британії також пов’язують із оцінками західних спецслужб щодо можливого розвитку безпекової ситуації в Європі. Минулого місяця прем’єр-міністр Кір Стармер заявив, що, за оцінками розвідки, Росія потенційно може здійснити напад на одну з країн НАТО протягом найближчих чотирьох років. Під час презентації нового оборонного інвестиційного плану він зазначив, що такий сценарій розглядається приблизно до 2030 року.

    Раніше британські ЗМІ повідомляли, що уряд уперше за два десятиліття переглядає плани реагування на можливий напад на материкову частину країни. Зокрема, оновлюються процедури евакуації керівництва держави та використання спеціальних захищених урядових бункерів.

    Побоювання Лондона ґрунтуються не лише на прогнозах, а й на попередніх інцидентах. Російські хакери вже здійснювали кібератаки на британські державні структури, отримували доступ до електронної пошти урядовців і співробітників Міністерства закордонних справ, а викрадені дані згодом продавали на майданчиках даркнету. Крім того, фахівці Google Threat Intelligence Group нещодавно повідомили про виявлення нового шпигунського програмного забезпечення STOCKSTAY, яке пов’язують із російським угрупованням Turla. За даними дослідників, його використовують для атак на військові структури України та дипломатичні установи європейських держав. Раніше Служба безпеки України спільно з Федеральним бюро розслідувань США також повідомляла про викриття масштабної кампанії російських спецслужб, спрямованої на злам месенджерів українських, європейських та американських посадовців.

  • Росія вдарила по критичній інфраструктурі Чернігова: є поранений

    Росія вдарила по критичній інфраструктурі Чернігова: є поранений

    Російські війська вдень 11 липня завдали чергового удару по цивільній інфраструктурі України. Під ворожою атакою опинився Чернігів, де окупанти поцілили по об’єкту критичної інфраструктури. Унаслідок удару поранення отримав працівник підприємства, а вибухова хвиля пошкодила приватні житлові будинки поблизу. Після атаки в місті ще деякий час лунали вибухи, що свідчило про збереження загрози нових ударів або роботу української протиповітряної оборони.

    Про це повідомила пресслужба Чернігівської міської ради.

    За інформацією міської влади, російська армія завдала удару по одному з об’єктів критичної інфраструктури Чернігова. Який саме об’єкт став ціллю окупантів, офіційно не уточнюється з міркувань безпеки.

    Унаслідок атаки поранення отримав співробітник підприємства. На місце оперативно прибули медики, які надали постраждалому необхідну допомогу. Наразі інформація про ступінь тяжкості його травм не розголошується.

    Окрім постраждалого працівника, удар спричинив пошкодження цивільної забудови.

    За попередньою інформацією, вибуховою хвилею вибито вікна щонайменше у трьох приватних житлових будинках, розташованих неподалік місця влучання. Фахівці продовжують обстежувати прилеглу територію, тому остаточний масштаб руйнувань ще встановлюється.

    На місці події працюють усі профільні служби. Рятувальники перевіряють територію на наявність осередків займання та інших небезпечних факторів, правоохоронці документують наслідки атаки, а комунальні служби оцінюють обсяги пошкоджень для подальшого відновлення.

    Кореспондент РБК-Україна повідомив, що після першого удару у Чернігові ще деякий час було чути нові вибухи. Це могло бути пов’язано як із повторними атаками російських військ, так і з роботою українських сил протиповітряної оборони, які продовжували відбивати повітряний напад.

    Повітряна тривога в регіоні тривала, а мешканців міста закликали не залишати укриття до офіційного повідомлення про відбій небезпеки.

    Чернігівщина від початку повномасштабного вторгнення залишається одним із регіонів, що регулярно зазнає російських атак. Через близькість до державного кордону область систематично потерпає від ударів безпілотників, ракетних атак, артилерійських та мінометних обстрілів прикордонних громад.

    Попри те, що Чернігів був звільнений від російської окупації ще навесні 2022 року, російська армія продовжує завдавати ударів по місту та області, атакуючи як військові, так і цивільні об’єкти.

    Особливо часто під прицілом опиняються об’єкти енергетичної, транспортної та комунальної інфраструктури, які забезпечують життєдіяльність регіону.

    Атака на Чернігів стала частиною чергової масштабної кампанії російських ударів по українських містах.

    У ніч на 11 липня Росія здійснила одну з найбільших комбінованих атак останнього часу, застосувавши одразу кілька типів озброєння.

    За даними Повітряних сил ЗСУ, ворог випустив по території України шість балістичних ракет “Іскандер-М”/С-400, чотири керовані авіаційні ракети Х-59/69, дві протирадіолокаційні ракети Х-31, а також 121 ударний безпілотник різних типів.

    Основний удар традиційно був спрямований на українські міста та об’єкти цивільної інфраструктури.

    Сили протиповітряної оборони знищили більшість повітряних цілей, однак повністю уникнути влучань не вдалося.

    Одним із головних напрямків нічної атаки став Київ. У столиці внаслідок падіння уламків та прямих влучань були пошкоджені житлові будинки, офісні приміщення, об’єкти транспортної та енергетичної інфраструктури. За останніми даними, постраждали щонайменше 11 людей, серед яких дитина.

    Після нічного удару в Києві також були тимчасово змінені маршрути громадського транспорту через пошкодження транспортної інфраструктури.

    Вранці 11 липня російські безпілотники атакували Харків. Один із дронів влучив у цивільне підприємство, внаслідок чого виникла пожежа та постраждали люди.

    Того ж дня російські війська завдали ракетного удару по Одесі. Внаслідок атаки загинули двоє людей, ще один чоловік отримав поранення.

    Паралельно російські війська продовжували атакувати прикордонні області України, використовуючи керовані авіабомби, реактивну артилерію та ударні безпілотники.

    Українські правоохоронні органи та спеціалізовані служби продовжують документувати наслідки російських атак. Зібрані матеріали використовуються як докази воєнних злочинів Російської Федерації проти цивільного населення та цивільної інфраструктури.

    Після завершення роботи екстрених служб у Чернігові місцева влада планує розпочати ліквідацію наслідків обстрілу та допомогу мешканцям пошкоджених будинків. Остаточна інформація щодо масштабів руйнувань і кількості постраждалих буде оприлюднена після завершення обстеження території.

  • Після атаки РФ на Київщині спалахнула масштабна пожежа

    Після атаки РФ на Київщині спалахнула масштабна пожежа

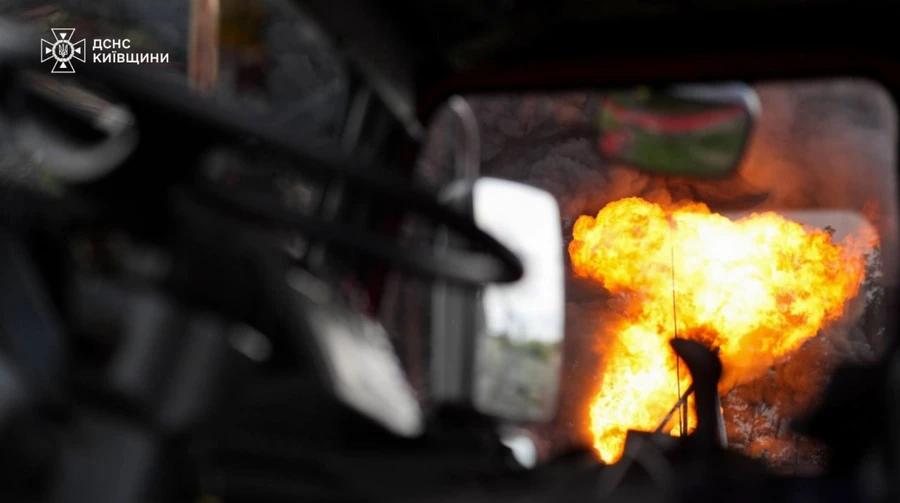
    У Київській області внаслідок чергової масованої повітряної атаки Росії в ніч на 11 липня виникла масштабна пожежа на одному з об’єктів інфраструктури. Вогонь охопив площу близько 4 тисяч квадратних метрів, а ліквідація займання тривала кілька годин і проходила в умовах постійної загрози повторних ударів. Для боротьби з вогнем було залучено значні сили та спеціальну техніку, зокрема підрозділи Державної служби України з надзвичайних ситуацій, пожежну службу міжнародного аеропорту «Бориспіль» та три пожежні поїзди. Остаточно локалізувати та ліквідувати пожежу рятувальникам вдалося лише вранці.

    Про це повідомила Державна служба України з надзвичайних ситуацій.

    За інформацією рятувальників, займання сталося після російського удару по одному з інфраструктурних об’єктів Київської області під час нічної комбінованої атаки. Через інтенсивність пожежі полум’я швидко поширилося територією підприємства, охопивши площу близько чотирьох тисяч квадратних метрів.

    Такі масштаби займання вимагали проведення великої пожежно-рятувальної операції із залученням додаткових сил та спеціалізованої техніки.

    Ситуацію значно ускладнювала оперативна обстановка. За словами рятувальників, під час гасіння пожежі існувала реальна загроза повторних російських ударів по тому самому об’єкту.

    Рятувальники повідомили, що очікували можливих повторних обстрілів, однак попри небезпеку не припиняли роботи, продовжуючи локалізовувати пожежу та не допускаючи її подальшого поширення.

    Робота в умовах загрози повторних атак вже давно стала звичною для українських екстрених служб. Російські війська неодноразово застосовували тактику повторних ударів по місцях попередніх влучань, коли на місці вже працюють рятувальники, медики та комунальні служби. Саме тому під час ліквідації наслідків кожної атаки надзвичайники постійно підтримують зв’язок із військовими та відстежують інформацію про можливі нові повітряні загрози.

    До гасіння масштабної пожежі були залучені десятки рятувальників та значна кількість спеціальної техніки.

    Окрім підрозділів ДСНС, до ліквідації займання долучилася пожежна служба міжнародного аеропорту «Бориспіль», яка має спеціалізовану техніку для боротьби з масштабними пожежами на великих інфраструктурних об’єктах.

    Крім того, для забезпечення безперервного постачання води та підсилення угруповання пожежних було задіяно три пожежні поїзди.

    Пожежні поїзди застосовуються під час ліквідації великих загорянь на промислових підприємствах, складах, транспортній інфраструктурі та інших об’єктах, де необхідно забезпечити великі обсяги води або піноутворювачів. Їх використання свідчить про масштабність пожежі та складність проведення рятувальної операції.

    Рятувальники працювали на місці протягом усієї ночі.

    Основним завданням було локалізувати пожежу, не допустити перекидання полум’я на сусідні будівлі та мінімізувати ризики для критично важливих об’єктів інфраструктури.

    Лише станом на ранок 11 липня ДСНС повідомила про повну ліквідацію пожежі.

    Після цього рятувальники розпочали остаточне обстеження території, перевірку конструкцій, пошук прихованих осередків займання та оцінку ступеня пошкодження об’єкта.

    Інформація про загиблих або постраждалих внаслідок пожежі станом на ранок не надходила.

    Фахівці також встановлюватимуть остаточний обсяг руйнувань, завданих російським ударом, та визначатимуть можливі терміни відновлення пошкодженого інфраструктурного об’єкта.

    Масштабна пожежа стала одним із наслідків чергової комбінованої атаки Росії по території України.

    За інформацією Повітряних сил Збройних сил України, у ніч на 11 липня російські війська здійснили один із наймасштабніших повітряних ударів останніх днів.

    Противник одночасно застосував кілька типів ракетного озброєння та велику кількість ударних безпілотників.

    Зокрема, російські військові випустили шість балістичних ракет «Іскандер-М» або С-400, чотири керовані авіаційні ракети Х-59/69, дві протирадіолокаційні ракети Х-31, а також 121 ударний безпілотний літальний апарат.

    Основний удар був спрямований по різних регіонах України, а сили протиповітряної оборони впродовж ночі відбивали повітряний напад.

    Попри ефективну роботу української ППО, у низці областей були зафіксовані влучання, падіння уламків збитих цілей та пожежі.

    Однією з найбільш постраждалих традиційно стала Київщина, яка через близькість до столиці регулярно зазнає масованих повітряних атак.

    Російські війська систематично намагаються завдавати ударів по об’єктах енергетичної, транспортної та іншої критичної інфраструктури регіону, прагнучи ускладнити роботу систем життєзабезпечення, логістики та енергопостачання.

    Після завершення активної фази повітряної атаки в області до роботи одразу приступили рятувальники, енергетики, комунальні служби, правоохоронці та представники місцевої влади.

    Фахівці ліквідовують наслідки російського удару, оцінюють масштаби руйнувань, відновлюють пошкоджені комунікації та перевіряють стан інших об’єктів, які могли постраждати внаслідок вибухової хвилі або падіння уламків.

    Попри складні умови роботи та постійну загрозу повторних атак, екстрені служби продовжують виконувати свої завдання, забезпечуючи ліквідацію наслідків російських обстрілів і відновлення функціонування критично важливої інфраструктури Київської області.
  • Бєлгород занурився в темряву: удар по ТЕЦ залишив місто без світла, води та інтернету

    Бєлгород занурився в темряву: удар по ТЕЦ залишив місто без світла, води та інтернету

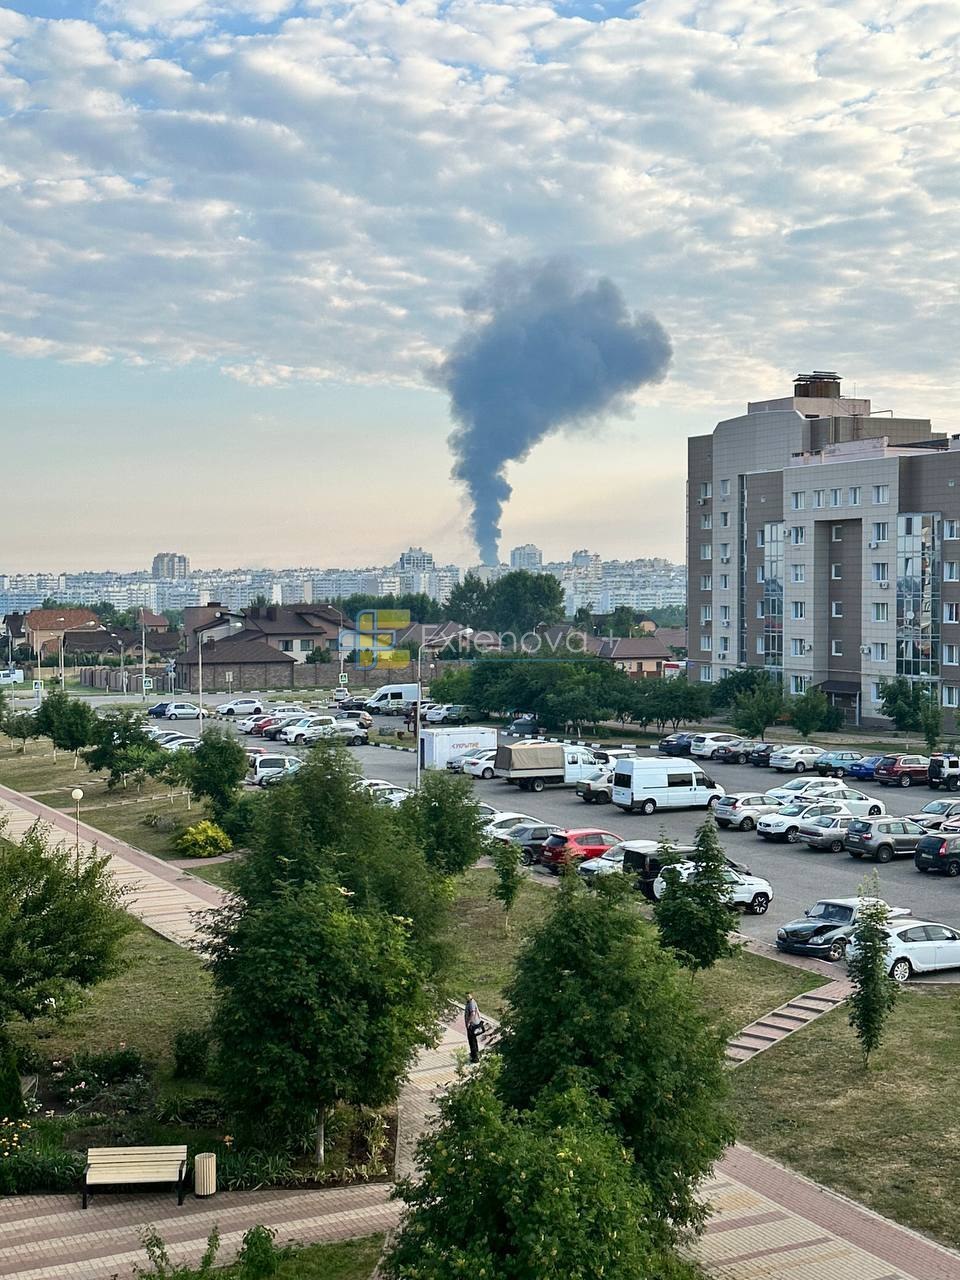
    Російський Бєлгород у ніч проти 3 липня зазнав масштабних перебоїв у роботі критичної інфраструктури після удару по Мічурінській теплоелектроцентралі. За повідомленнями російських джерел, OSINT-аналітиків та українських спостерігачів, після атаки значна частина міста залишилася без електропостачання, води, мобільного зв’язку та доступу до інтернету. Інформація про наслідки продовжує уточнюватися, однак уже зараз відомо, що саме ураження об’єкта енергетики спричинило серйозні перебої у функціонуванні міської інфраструктури.

    За даними відкритих джерел, під удар потрапила Мічурінська газотурбінна теплоелектроцентраль, яка належить компанії GT Energo. Цей об’єкт забезпечує електроенергією не лише житлові райони, а й великі промислові підприємства міста. Зокрема, ТЕЦ живить виробничі потужності підприємства «Бєленергомаш – БЗЕМ», яке спеціалізується на виготовленні трубної продукції, металоконструкцій та обладнання для енергетичного сектору Росії. Потужність станції оцінюється приблизно у 24–36 МВт, що робить її одним із важливих елементів місцевої енергосистеми.

    Губернатор Бєлгородської області В’ячеслав Гладков підтвердив факт пошкодження об’єктів енергетичного комплексу. За його словами, внаслідок удару були пошкоджені виробничі приміщення та обладнання одного з підприємств, а аварійні служби розпочали роботи з розмінування території та ліквідації наслідків. При цьому російська влада не оприлюднила повного масштабу руйнувань, однак визнала, що інцидент вплинув на функціонування об’єктів критичної інфраструктури.

    Місцеві Telegram-канали та OSINT-спільноти повідомляли про масштабні перебої з електропостачанням у різних районах Бєлгорода. Через знеструмлення частина насосних станцій припинила роботу, що спричинило перебої або повне припинення подачі води до житлових кварталів. Також мешканці повідомляли про відсутність мобільного зв’язку та проблеми з доступом до інтернету, що додатково ускладнило комунікацію та роботу екстрених служб. Офіційна російська влада ці повідомлення повністю не деталізувала, однак підтвердила наявність пошкоджень енергетичної інфраструктури.

    За інформацією українських джерел, атаку також прокоментував радник міністра оборони України Сергій Стерненко, який послався на відкриті дані та повідомлення моніторингових ресурсів. Офіційних заяв Генерального штабу ЗСУ щодо цієї конкретної операції на момент публікації не було.

    Водночас удар по Мічурінській ТЕЦ вписується у ширшу тенденцію атак по військово-промисловій та енергетичній інфраструктурі Росії. Протягом останніх місяців українські далекобійні засоби ураження неодноразово завдавали ударів по нафтопереробних заводах, електропідстанціях, складах пального, логістичних центрах та інших об’єктах, які забезпечують функціонування російської військової машини.

    Лише за останні дні повідомлялося про серію ударів по енергетичних об’єктах на тимчасово окупованих територіях Криму та Донбасу. Крім того, в ніч на 2 липня українські безпілотники атакували нафтопереробний завод у Кстово Нижньогородської області, після чого на підприємстві виникла масштабна пожежа. За повідомленнями відкритих джерел, цей завод належить до важливих елементів паливної інфраструктури Росії.

    Аналітики зазначають, що удари по енергетичних об’єктах мають подвійний ефект. З одного боку, вони створюють проблеми для забезпечення роботи промислових підприємств та військової логістики, а з іншого — змушують російську владу перекидати додаткові сили протиповітряної оборони для захисту об’єктів у глибокому тилу. Це, своєю чергою, ускладнює концентрацію засобів ППО поблизу фронту.

    Мічурінська ТЕЦ уже не вперше опиняється у центрі повідомлень про атаки. У січні 2026 року російська сторона також повідомляла про її ураження, заявляючи про використання близько 25 ракет. Тоді губернатор Бєлгородської області також підтверджував пошкодження енергетичних підприємств регіону та необхідність проведення аварійно-відновлювальних робіт.

    Поки що російська влада не повідомила, коли повністю відновить електропостачання та роботу комунальних мереж. Також невідомо, наскільки суттєво пошкоджено обладнання теплоелектроцентралі та чи вплине це на подальшу роботу промислових підприємств Бєлгорода.

    Водночас незалежно перевірити всі заяви сторін в умовах війни наразі неможливо. Українська сторона традиційно не коментує більшість операцій у глибокому тилу Росії одразу після їх проведення, тоді як російська влада часто обмежується мінімальними повідомленнями про масштаби пошкоджень.

  • Естонія збільшила допомогу Україні для енергосектору

    Естонія збільшила допомогу Україні для енергосектору

    Естонія ухвалила рішення про додатковий внесок у розмірі 125 тисяч євро до Фонду підтримки енергетики України, що збільшило загальний обсяг допомоги від цієї країни в межах відповідного механізму до 2,75 мільйона євро. Про це повідомило Міністерство закордонних справ Естонії, наголосивши, що підтримка українського енергетичного сектору залишається одним із ключових напрямів естонської зовнішньої політики на тлі триваючих російських атак на критичну інфраструктуру України.

    У відомстві зазначили, що рішення про новий внесок ухвалене з урахуванням потреб України у зміцненні енергетичної стійкості, особливо в умовах систематичних ударів РФ по об’єктах генерації, передачі та розподілу електроенергії. В естонському МЗС підкреслили, що стабільна робота енергосистеми України є критично важливою не лише для забезпечення життєдіяльності цивільного населення, а й для підтримки економіки та функціонування державних інституцій у воєнний час.

    Також у міністерстві нагадали, що загалом Естонія вже надала Україні понад 3 мільйони євро допомоги, яка включає як прямі фінансові внески до Фонду підтримки енергетики, так і постачання необхідного обладнання та технічної допомоги для відновлення та захисту енергетичної інфраструктури. У Таллінні наголосили, що така підтримка має практичний характер і дозволяє українським енергетикам швидше ліквідовувати наслідки атак, відновлювати пошкоджені об’єкти та забезпечувати безперебійне постачання електроенергії і тепла.

    Естонська сторона також підкреслила, що міжнародна координація допомоги у сфері енергетики набуває дедалі більшого значення, оскільки російські атаки на українську енергетичну інфраструктуру залишаються системними та спрямованими на виснаження енергосистеми перед опалювальними сезонами. Саме тому внески до профільних фондів дозволяють швидше акумулювати ресурси для відновлення та модернізації пошкоджених об’єктів.

    У цьому контексті в естонському МЗС також нагадали про ширшу міжнародну підтримку України в енергетичному секторі. Зокрема, уряд Швеції нещодавно ухвалив рішення про виділення нового пакета допомоги на суму майже 1,5 мільярда шведських крон, що еквівалентно близько 140 мільйонам євро, для посилення енергетичної стійкості України напередодні зимового періоду.

    Крім того, під час четвертого засідання енергетичного формату G7+ у Гданську міжнародні партнери оголосили про нові внески на загальну суму близько 375 мільйонів євро, які будуть спрямовані на підтримку українського енергетичного сектору. Також раніше повідомлялося про додаткові внески до Фонду підтримки енергетики України в обсязі близько 100 мільйонів євро, що свідчить про системне розширення міжнародної фінансової підтримки у цій сфері.

    Таким чином, новий внесок Естонії став черговим елементом комплексної міжнародної допомоги, спрямованої на зміцнення енергетичної безпеки України, відновлення пошкодженої інфраструктури та підготовку до стабільного проходження опалювальних сезонів в умовах триваючої війни.

  • Новий удар по Херсону: після атаки РФ без електрики залишилися тисячі людей

    Новий удар по Херсону: після атаки РФ без електрики залишилися тисячі людей

    Російські війська завдали чергового удару по Херсону, атакувавши об’єкт критичної інфраструктури. Внаслідок ворожої атаки без електропостачання залишилася центральна частина міста. Наразі фахівці встановлюють масштаби пошкоджень та працюють над відновленням енергопостачання.

    Про це повідомив начальник Херсонської обласної військової адміністрації Олександр Прокудін.

    За його словами, російські окупанти цілеспрямовано атакували один із важливих інфраструктурних об’єктів міста, що призвело до аварійного знеструмлення значної частини обласного центру.

    “Російські військові атакували об’єкт критичної інфраструктури у Херсоні, через що без електропостачання залишилась центральна частина міста. Наслідки ударів з’ясовуємо. Прошу поставитися до ситуації з розумінням”, – повідомив Прокудін.

    Наразі енергетики та профільні служби оцінюють масштаби пошкоджень і визначають обсяг необхідних ремонтних робіт. Інформація про можливих постраждалих або додаткові руйнування уточнюється.

    Херсон залишається однією з головних цілей російських атак після звільнення міста восени 2022 року. Російська армія регулярно обстрілює житлові квартали, транспортну інфраструктуру, медичні заклади, об’єкти енергетики та цивільні підприємства.

    Лише за останній тиждень місто неодноразово опинялося під ударами артилерії та безпілотників. Напередодні російські війська обстріляли Корабельний район Херсона, внаслідок чого загинув місцевий житель, ще троє людей отримали поранення різного ступеня тяжкості.

    Крім того, 19 червня окупанти атакували FPV-дронами два маршрутні автобуси, які перевозили цивільних пасажирів. Тоді поранення дістали семеро людей.

    Місцева влада вкотре закликає жителів області не ігнорувати сигнали повітряної тривоги та за можливості перебувати в укриттях під час загрози обстрілів.

    Водночас російські атаки на енергетичну інфраструктуру Херсонщини залишаються одним із ключових елементів тиску на цивільне населення. Через регулярні удари енергетики змушені постійно відновлювати пошкоджені мережі, а мешканці міста періодично стикаються з перебоями електропостачання.

    У Херсонській ОВА запевняють, що всі відповідні служби працюють над якнайшвидшим відновленням електроенергії для споживачів.

    Раніше російська армія вже неодноразово атакувала енергетичні об’єкти Херсона та області, намагаючись залишити жителів без світла, води та тепла. Попри складну безпекову ситуацію, українські енергетики продовжують оперативно ліквідовувати наслідки обстрілів та відновлювати роботу критичної інфраструктури.

  • СБУ викрила розкрадання на захисті Зміївської ТЕС

    СБУ викрила розкрадання на захисті Зміївської ТЕС

    Служба безпеки України викрила посадовців енергетичного сектору на привласненні понад 8 мільйонів гривень бюджетних коштів під час реалізації проєкту з будівництва захисних споруд для Зміївської теплової електростанції на Харківщині. Про це повідомили в СБУ, зазначивши, що схему вдалося заблокувати у взаємодії з Національною поліцією в межах системної роботи з протидії корупції в критичній інфраструктурі.

    За даними слідства, йдеться про кошти, які були виділені на посилення інженерного захисту одного з ключових енергетичних об’єктів регіону, що має стратегічне значення для стабільного енергозабезпечення Харківщини. Правоохоронці встановили, що до організації схеми причетні представники комерційних структур, які виконували підрядні роботи на об’єкті.

    Фігурантами справи стали 54-річний начальник дільниці одного з підприємств енергетичного сектору та 60-річний директор приватної компанії-підрядника. Саме цю компанію було залучено до виконання робіт із будівництва системи захисту ТЕС. Слідство встановило, що між теплоелектростанцією та підрядною організацією у грудні 2024 року було укладено договір на виконання робіт загальною вартістю понад 245 мільйонів гривень.

    Правоохоронці з’ясували, що під час реалізації проєкту учасники схеми вносили завідомо недостовірні дані до технічної та виконавчої документації. Крім того, вони організували використання будівельних матеріалів, які не відповідали встановленим проєктним та технічним вимогам. Зокрема, йдеться про бетонну суміш неналежної якості, що дозволило штучно завищити витрати та вивести частину бюджетних коштів у тіньовий обіг.

    Унаслідок таких дій, за висновками судової будівельно-технічної експертизи, державному бюджету було завдано збитків на суму 8,1 мільйона гривень. Експерти підтвердили як факт порушення технологічних і будівельних норм, так і фінансовий розмір завданої шкоди.

    Для документування злочинної діяльності правоохоронці провели 11 санкціонованих обшуків за місцями проживання фігурантів, а також у службових приміщеннях підприємств, які були залучені до реалізації проєкту. Під час слідчих дій вилучено значний обсяг фінансово-господарської документації, технічні матеріали, електронні носії інформації та інші докази, які, за версією слідства, підтверджують механізм реалізації схеми.

    На підставі зібраних доказів обом фігурантам повідомлено про підозру у заволодінні чужим майном шляхом зловживання службовим становищем, вчиненому за попередньою змовою групою осіб в особливо великих розмірах. Санкція відповідної статті Кримінального кодексу України передбачає до 12 років позбавлення волі з конфіскацією майна.

    У СБУ наголошують, що нині тривають подальші слідчі та процесуальні дії, спрямовані на встановлення всіх осіб, які могли бути причетні до організації та реалізації корупційної схеми. Не виключається розширення кола підозрюваних у межах цього кримінального провадження.

    Правоохоронці підкреслюють, що викриття відбулося в умовах підвищеної уваги до об’єктів енергетичної інфраструктури, які залишаються пріоритетними цілями російських атак. У зв’язку з цим питання ефективного та цільового використання бюджетних коштів, спрямованих на захист критичної інфраструктури, набуває особливого значення для національної безпеки.

    Схожі справи, за словами правоохоронців, демонструють, що сфера відновлення та захисту енергетичних об’єктів залишається вразливою до зловживань, а контроль за використанням державних ресурсів у цій галузі буде посилюватися і надалі.