Позначка: кіберзлочинність

  • Як Денис Глінчевський та Костянтин Буряченко вибудували схеми по відмиванню коштів у Європі

    Як Денис Глінчевський та Костянтин Буряченко вибудували схеми по відмиванню коштів у Європі

    Російські платіжні системи Wallet One та Piastrix, за якими стоять Денис Глінченко та Костянтин Буряченко давно обслуговують українські та російські гемблінг-проєкти. З початком повномасштабного вторгнення, Piastrix перетворився на Kvitum, а організатори ОЗУ перебралися до Варшави, звідки контролюють відмивання грошей та їх виведення за кордон.

    Громадянин РФ Денис Глінчевський (DENYS HLINCHEVSKYI) переїхав до України у 2026 році, щоб розвивати російський “Альфа-Банк”, і запросив Костянтина Буряченко відповідати за роботу в Донецькому регіоні.
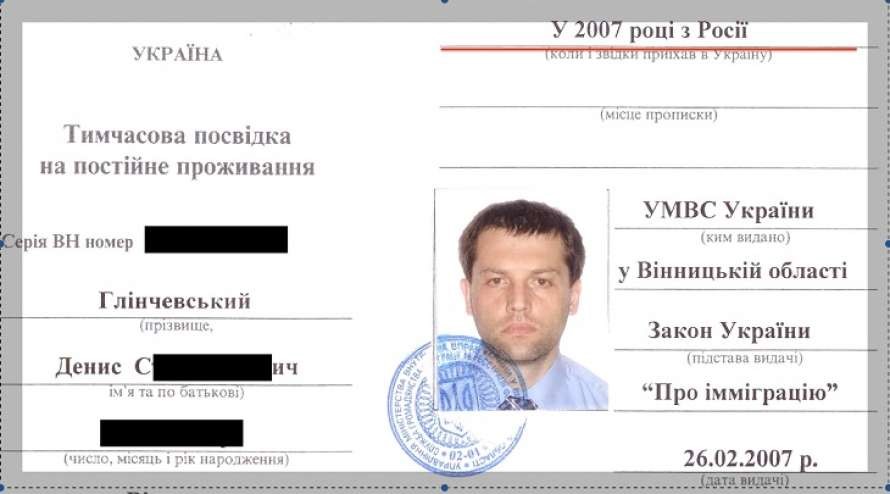
    ФОТО: Тимчасова посвідка на постійне проживання видана громадянину РФ Денису Глінчевському

    Через два роки Глінчевський та Буряченко  переходять до компанії “Айбокс”, яка належить тому самому “Альфа-Банку”.

    Ще через три роки Глінчевський запроваджує в країні російські проекти “Wallet One” та “Єдина каса”, які СБУ підозрювала у фінансуванні тероризму, зокрема на території так званої ДНР.

    Друга платіжна система з 2012 по 2017 рік співпрацювала з Parimatch, “Марафоном”, “Фаворитом” та іншими проектами з країн СНД.

    Результатом співпраці Дениса Глінчевського та  Костянтина Буряченка став платіжний агрегатор PayTrio, куди призначили технічним директором Віталія Брильова (VITALII BRYLOV).

    Віталій Брильов раніше засвітився в схемах Глінчевського – Буряченка по відмиванню грошей через медицинську тематику. Зокрема, партнери започаткували клініку ТОВ “Медпрофцентр”, через яку під виглядом закупівель обладнання виводили гроші за кордон.

    Сам Буряченко згодом виходить зі складу засновників. Також він чинить і з іншими своїми бізнесами, наприклад – з ТОВ “Ремед”, яке між собою формально ділять Глінчевський та Брильов.

    І ось у 2019 році спільники-партнери виводять на ринок Piastrix із функціоналом того самого “Wallet One”, а через кілька років, з метою диверсифікації ризиків, клонують його та називають Kvitum.

    Сьогодні Глінчевський вже має паспорт України, живе в Польщі, звідти ж керує бізнесом і проводить стратегічні сесії з друзями, а співробітників набирає з близької йому громади баптистів.

    З метою мінімізації уваги правоохоронних органів України та взаємодії з РФ інфраструктура розміщена в юрисдикціях Польщі та Великобританії:

    • GB Software Online Solutions LLP (Велика Британія)
    • BELTIME SOLUTIONS SP. Z O.O. (Польща)
    • ONLINE SERVICE SOLUTION SP. Z O.O. (Польща)
    • REMED PL SP. Z O.O. (Польща)
    • PLATYMO SP. Z O.O. (Польща)

    Варто відзначити, що крім Дениса Глінчевського, Костянтина Буряченко та Віталія Брильова важливу роль у схемах по відмиванню коштів відіграють Володимир Дрижак, Євген Ташев, Тимофій Клон та Ксенія Петруніна.

    Piastrix і Kvitum фактично являються технічними клонами ідентичні за архітектурою, що дозволяє Глінчевському та Буряченко миттєво перенаправляти фінансові потоки у разі блокування одного з ресурсів регуляторними органами.

    Так, через гаманець Kvitum проходять платежі в гривні та відбувається прийом платежів онлайн казино (Vodka, 1xbet, Mostbet) в обхід обмежень НБУ.

    В той же час через гаманець Piastrix відбувається виведення коштів з  російських онлайн казино в рублях, оплата передплат (Netflix, Apple Store) в обхід міжнародних санкцій РФ.

    Таким чином Денис Глінчевський та Костянтин Буряченко фактично управляють злочинним синдикатом по відмиванню коштів отриманих злочинним шляхом  з територіальним центром у Варшаві.
     

  • Шахраї захопили соцмережі: які схеми найбільше “коштують” користувачам

    Шахраї захопили соцмережі: які схеми найбільше “коштують” користувачам

    У 2025 році соціальні мережі остаточно закріпилися як один із головних інструментів для інтернет-шахраїв, попри те, що користувачі загалом стали краще усвідомлювати ризики онлайн-обману. Масштаби проблеми продовжують зростати як у США, так і глобально, а самі схеми стають складнішими та більш переконливими.

    За даними Федеральної торговельної комісії США (FTC), у 2025 році американці втратили близько 2,1 млрд доларів через шахрайські схеми, що починалися в соціальних мережах. Це приблизно у вісім разів більше, ніж у 2020 році. Майже 30% людей, які повідомили про фінансові втрати через онлайн-афери, зазначили, що перший контакт із шахраями відбувався саме через соцмережі. У глобальному масштабі міжнародні правоохоронні органи оцінюють загальні збитки від інтернет-злочинності у 2025 році більш ніж у 20 млрд доларів.

    Найбільше шахрайських активностей фіксується на платформах компанії Meta. Facebook залишається головним майданчиком для масових схем обману, Instagram активно використовується для рекламних афер та просування фейкових брендів, а WhatsApp часто застосовується для персонального контакту з жертвами, де шахраї вибудовують довіру в приватному спілкуванні або закритих групах. Саме ці три платформи входять до числа найбільш “збиткових” для користувачів за обсягами втрат.

    Серед найпоширеніших схем залишаються фальшиві інтернет-магазини, інвестиційні афери та романтичні шахрайства. У випадку онлайн-магазинів користувачів приваблюють значними знижками або “обмеженими пропозиціями”, після чого вони або не отримують товар взагалі, або отримують підробку низької якості. Такі схеми часто маскуються під рекламу реальних брендів або використовують візуально професійно оформлені сторінки, що ускладнює їх розпізнавання.

    Інвестиційні шахрайства у 2025 році залишаються найбільш прибутковими для злочинців. Шахраї видають себе за фінансових консультантів або трейдерів, створюють закриті групи з фейковими відгуками та демонструють вигадані прибутки. На початковому етапі жертвам іноді дозволяють вивести невеликі суми, щоб викликати довіру, після чого пропонують вкладати значно більші кошти. У підсумку доступ до “інвестиційної платформи” блокується, а шахраї зникають. Додатково поширені випадки, коли жертвам пропонують “повернути втрачені гроші” за окрему оплату, що також є частиною шахрайської схеми.

    Романтичні шахрайства будуються на емоційному зв’язку, який поступово формується в онлайн-спілкуванні. Після встановлення довіри зловмисники починають просити фінансову допомогу під різними приводами або пропонують “спільні інвестиції”. У більш агресивних випадках використовується шантаж приватними фото або відео, отриманими під час переписки.

    Експерти з кібербезпеки наголошують, що шахрайські схеми стають більш технологічними. Зокрема, все частіше використовується штучний інтелект для створення реалістичних текстів, зображень і навіть відео, що імітують реальних людей або бренди. Це значно ускладнює розпізнавання фейкових акаунтів і підвищує рівень довіри з боку жертв.

    Федеральна торговельна комісія США рекомендує користувачам обмежувати доступ до своїх профілів у соціальних мережах, не ділитися фінансовою інформацією з незнайомцями, ретельно перевіряти сайти перед покупками та уникати будь-яких інвестиційних пропозицій із гарантованим або “швидким” прибутком. Також фахівці радять критично ставитися до будь-яких термінових фінансових прохань від онлайн-знайомих і завжди перевіряти інформацію через офіційні джерела.

    Загалом тенденція 2025 року показує, що соціальні мережі залишаються ключовим полем для кіберзлочинців, а основною загрозою стає не технічний злам акаунтів, а психологічне маніпулювання користувачами.

  • У Дніпрі затримали організаторів схеми з фальшивими криптопроєктами

    У Дніпрі затримали організаторів схеми з фальшивими криптопроєктами

    Правоохоронні органи України, Литви та Латвії ліквідували міжнародну злочинну групу, яка протягом року ошукала громадян Європейського Союзу щонайменше на 1,2 млн доларів (понад 51 млн грн). Лідера організації та десятьох спільників затримали у місті Dnipro.

    Про це повідомили в пресцентрі Security Service of Ukraine. За даними слідства, зловмисники створили у Дніпрі чотири контакт-центри, через які здійснювали масові дзвінки іноземцям із пропозиціями інвестувати кошти у нібито прибуткові криптовалютні проєкти.

    Для створення довіри шахраї використовували спеціально розроблену онлайн-платформу, що імітувала роботу криптобіржі. На сайті демонструвалися фальсифіковані графіки зростання активів та неправдиві дані про прибутковість. Потенційним інвесторам пропонували зробити невеликий початковий внесок, після чого їм показували «прибуток» і стимулювали вкладати більші суми.

    Коли розмір інвестицій досягав значних обсягів, зловмисники припиняли контакт, блокували доступ до акаунтів і переводили кошти на власні криптогаманці. Таким чином протягом року було реалізовано масштабну схему виманювання грошей.

    Під час понад 40 обшуків у приміщеннях кол-центрів та за місцями проживання підозрюваних вилучено мобільні телефони, комп’ютери з доказами діяльності, а також близько 21 млн грн готівкою, ймовірно отриманих злочинним шляхом.

    Затриманим повідомлено про підозру за кількома статтями Кримінального кодексу України, зокрема щодо створення та участі у злочинній організації, шахрайства в особливо великих розмірах із використанням електронних систем та легалізації доходів, отриманих злочинним шляхом. Фігуранти перебувають під вартою.

    Слідчі дії тривають. Правоохоронці встановлюють інших можливих учасників схеми та канали руху коштів, а також перевіряють причетність до міжнародних мереж кіберзлочинності.

  • Українців атакують фішинговими листами під виглядом НБУ

    Українців атакують фішинговими листами під виглядом НБУ

    В Україні зафіксували нову хвилю шахрайських електронних розсилок, які маскуються під офіційні повідомлення Національного банку України. Зловмисники надсилають листи з нібито вимогою надати документи від імені Департаменту фінансового моніторингу, використовуючи підроблені підписи та шкідливі вкладення.

    У таких повідомленнях шахраї апелюють до терміновості та можливих наслідків у разі ігнорування запиту. Листи надходять із різних електронних адрес, які не мають жодного стосунку до НБУ, однак візуально оформлені так, щоб виглядати офіційно.

    Вкладені файли або посилання містять шкідливе програмне забезпечення. Після відкриття таких файлів зловмисники можуть отримати доступ до комп’ютера користувача, викрасти персональні або фінансові дані, а також встановити приховані програми для подальших атак.

    У Національному банку наголошують, що всі службові електронні листи надсилаються виключно з офіційної корпоративної пошти. Будь-які звернення з інших адрес є ознакою шахрайства.

    Фахівці закликають не відкривати вкладення, не переходити за підозрілими посиланнями та не відповідати на подібні листи. Особливу небезпеку становлять повідомлення з формулюваннями про «термінову перевірку», «фінансові порушення» або «ризик санкцій».

    Такі схеми належать до фішингу — виду кіберзлочинів, коли людей вводять в оману, імітуючи офіційні установи. Основний інструмент шахраїв — психологічний тиск і створення відчуття страху або нагальності.

  • Дружина ведучого Остапчука розповіла про злам його Instagram та брудну кампанію проти сім’ї

    Дружина ведучого Остапчука розповіла про злам його Instagram та брудну кампанію проти сім’ї

    На сторінці українського ведучого Володимира Остапчука в Instagram уночі розгорнулася справжня цифрова драма. Підозрілі пости про нібито розлучення шоумена з блогеркою Катериною Поплавською виявилися наслідком хакерської атаки. Про це дружина ведучого розповіла у себе в соцмережах.

    Катерина прокинулася серед ночі, щоб погодувати дитину, й саме тоді побачила в акаунті чоловіка незвичну активність. Спершу вона подумала на самого Володимира, але він спокійно спав поруч.

    Згодом стало зрозуміло — сторінку зламали.

    «У Вові зламали Instagram. Точніше, не знаю, як це назвати. У нього не було двофакторної автентифікації, тобто зайти могла людина, яка змогла підібрати пароль», — пояснила Поплавська.

    Хакери діяли цілеспрямовано:

    • опублікували пости про нібито розлучення пари;

    • поширили образливі заяви на адресу Катерини;

    • видалили спільні фото подружжя;

    • відписали їх одне від одного, щоб створити враження справжнього конфлікту.

    За словами блогерки, схоже, мета зловмисників — ударити не лише по репутації ведучого, а й по іміджу його дружини.

    Сім’я намагається з’ясувати, хто міг стояти за атакою, однак поки офіційної інформації немає. Акаунт Володимира Остапчука досі недоступний — його, ймовірно, заблокували після підозрілих дій або сам Instagram тимчасово обмежив доступ.