Позначка: гібридна війна

  • Українця засудили в Німеччині за роботу на РФ: він допомагав розвідати маршрути для майбутніх диверсій

    Українця засудили в Німеччині за роботу на РФ: він допомагав розвідати маршрути для майбутніх диверсій

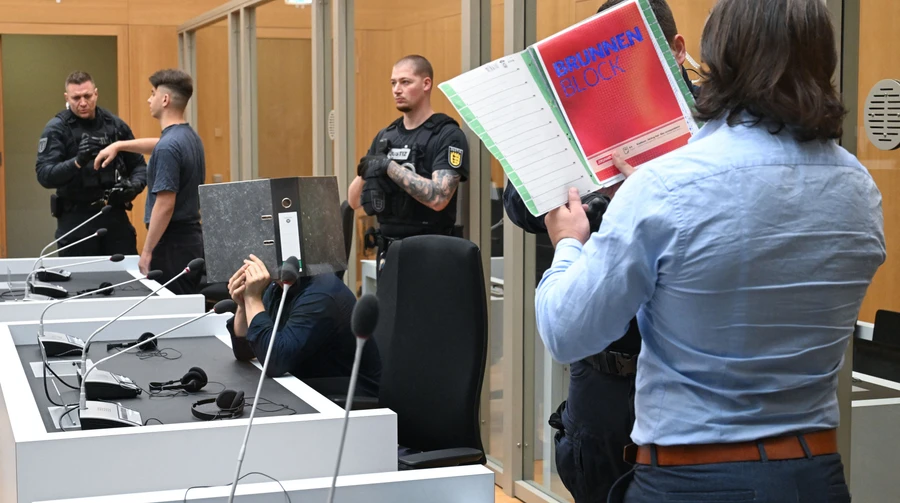
    Вищий земельний суд Штутгарта засудив 30-річного громадянина України до одного року і трьох місяців позбавлення волі у справі про підготовку диверсій, яку німецьке слідство пов’язує з російськими спецслужбами. Ще двох українців, які проходили у цій справі, суд виправдав.

    За висновком суду, засуджений свідомо брав участь у розвідці потенційних об’єктів та логістичних маршрутів, які надалі могли використовуватися для диверсій. Його визнали винним у шпигунстві з метою саботажу.

    Водночас додатково відбувати призначений строк чоловік не буде: час, проведений ним під вартою під час досудового слідства, зарахували у покарання. Після вироку він має вийти на свободу.

    Як працювала схема

    Слідство встановило, що у березні 2025 року з Німеччини до України через українського поштового оператора відправили дві тестові посилки. Усередині були GPS-трекери та автомобільні запчастини.

    Трекери мали передавати дані про переміщення вантажів і таким чином дозволити простежити точні маршрути, часові проміжки та процедури транспортування посилок із Німеччини до України.

    Суд дійшов висновку, що операція була ініційована неназваною російською державною структурою. Саме тестові відправлення мали допомогти організаторам знайти слабкі місця у логістиці для майбутніх диверсій.

    30-річний українець, як встановив суд, діяв за вказівкою знайомого з окупованого Росією Маріуполя. Саме він організував відправлення GPS-трекерів, які передавали інформацію про місцеперебування вантажів під час перевезення.

    Наступним етапом мали стати запальні посилки

    За версією Федеральної прокуратури Німеччини, відстеження маршрутів було лише підготовчим етапом значно небезпечнішої операції.

    Після тестування логістичних каналів передбачалося відправляти тим самим шляхом посилки із запальними пристроями, які могли активуватися безпосередньо під час транспортування.

    Слідство вважало, що такі пакунки могли загорітися у Німеччині або вже дорогою до неокупованої території України. Метою організаторів було не лише завдання матеріальних збитків, а й створення відчуття небезпеки серед населення та дестабілізація роботи транспортної інфраструктури.

    Реалізувати цей етап операції не вдалося — правоохоронці викрили схему до здійснення запланованих диверсій.

    Трьох українців затримали у Німеччині та Швейцарії

    У справі проходили троє громадян України віком 22, 25 та 30 років.

    Їх затримали у травні 2025 року в різних місцях — у Кельні та Констанці в Німеччині, а також у швейцарському кантоні Тургау.

    30-річного чоловіка, якого зрештою визнали винним, затримали саме у Швейцарії, після чого у грудні екстрадували до Німеччини.

    Прокуратура вимагала для трьох підсудних значно суворіших покарань — від двох років і дев’яти місяців до чотирьох років і трьох місяців ув’язнення.

    Захист, навпаки, наполягав на повному виправданні.

    У підсумку суд визнав винним лише 30-річного фігуранта. Щодо двох інших чоловіків судді вирішили, що доказів їхньої свідомої участі саме у російській диверсійній операції недостатньо. Їх виправдали.

    Вирок щодо засудженого ще може бути оскаржений.

    Європа фіксує російські диверсійні операції

    Справа у Штутгарті розглядається на тлі посилення занепокоєння європейських держав через російські гібридні операції.

    Уряди низки країн Європи звинувачують Москву у проведенні кампанії, яка може включати шпигунство, диверсії, кібератаки, дезінформацію та операції проти критичної і транспортної інфраструктури. Росія такі звинувачення традиційно відкидає.

    Окрему увагу спецслужб привертає використання міжнародних поштових і вантажних маршрутів.

    Європейські служби безпеки раніше пов’язували з Росією серію інцидентів із посилками, які відправлялися з Литви у 2024 році та загорялися або вибухали у логістичних об’єктах Німеччини, Польщі та Великої Британії.

    Таким чином, справа трьох українців у Штутгарті стала ще одним епізодом розслідувань можливої російської диверсійної діяльності на території Європи.

  • ДНК на дроні вивела слідчих на російський слід: нові деталі атаки на український Ан-124 у Німеччині

    ДНК на дроні вивела слідчих на російський слід: нові деталі атаки на український Ан-124 у Німеччині

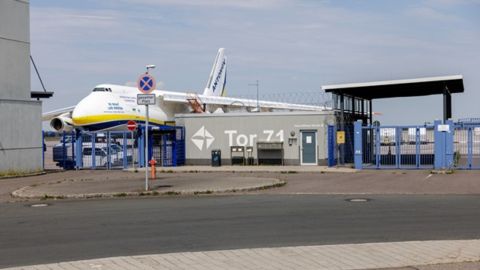
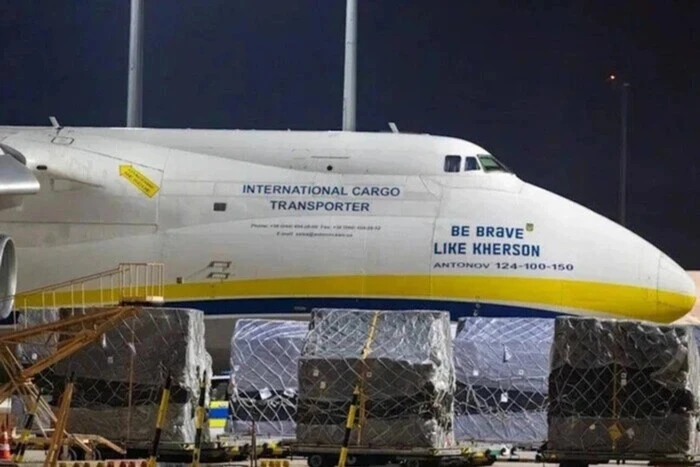
    Розслідування небезпечного інциденту в німецькому аеропорту Лейпциг/Галле, де начинений вибухівкою безпілотник атакував український транспортний літак Ан-124 «Руслан», отримало нову важливу зачіпку. Слідчі виявили на апараті біологічні сліди, профіль ДНК яких уже зустрічався правоохоронцям у Литві. Ще важливіше те, що нові дані можуть пов’язати нинішню атаку з попередньою справою про диверсії проти європейської логістичної інфраструктури, за якою слідчі вже вийшли на мережу ймовірних виконавців, що діяли в інтересах російської військової розвідки.

    За інформацією німецького Die Zeit, яку 11 серпня наводять європейські та українські медіа, експерти знайшли ДНК на дроні, який атакував літак української Antonov Airlines. Після перевірки за відповідними базами з’ясувалося, що такий самий генетичний профіль раніше вже був зафіксований у Литві. При цьому особу людини, якій належить біологічний матеріал, станом на зараз не встановили. Тому стверджувати, що слідчі вже знають безпосереднього виконавця атаки, поки не можна.

    Однак литовський слід привертає особливу увагу через інше масштабне розслідування, яке вже ведуть правоохоронці кількох країн Європи.

    Йдеться про серію диверсій із посилками, обладнаними саморобними вибухово-запалювальними пристроями, які відправляли з Литви у 2024 році.

    Дрон не просто опинився біля Ан-124 — він влучив у літак

    Перші повідомлення про інцидент створювали враження, що підозрілий безпілотник із вибухівкою лише виявили неподалік українського вантажного літака. Однак аналіз камер спостереження аеропорту суттєво змінив картину.

    За даними Die Zeit, відеозаписи показали, що апарат цілеспрямовано рухався в напрямку Ан-124 та врізався у крило українського літака. Вибухівка при цьому не здетонувала.

    Ця деталь принципово важлива: інцидент дедалі менше схожий на випадкову появу невідомого дрона поблизу стратегічного повітряного судна.

    Безпілотник був квадрокоптером приблизно розміром із мікрохвильову піч. За інформацією німецьких медіа, це був не звичайний серійний апарат. Його конструкція та модифікації ускладнювали виявлення стандартними системами контролю дронів. На борту містилася пластична вибухівка Semtex.

    Після удару вибуховий заряд, імовірно, від’єднався від апарата, тому його знайшли окремо.

    Саме неспрацювання вибухового механізму, схоже, запобігло значно серйознішим наслідкам.

    Німецькі ЗМІ повідомляли, що кількості та типу вибухівки могло вистачити для серйозного пошкодження літака. Особливе занепокоєння викликає те, що удар припав на район крила, де розташовуються паливні баки.

    Що тут робить Литва

    Саме знайдена ДНК відкриває найцікавіший напрямок розслідування.

    У липні 2024 року з Вільнюса були відправлені чотири посилки із саморобними вибухово-запалювальними пристроями. Дві прямували через DHL до Великої Британії, ще дві — автомобільним транспортом DPD до Польщі.

    Одна з них 20 липня 2024 року загорілася у вантажному центрі того самого аеропорту Лейпциг/Галле — буквально перед тим, як її мали завантажити на вантажний літак DHL, що виконував маршрут Вільнюс–Лейпциг–Велика Британія.

    Інша посилка загорілася наступного дня у вантажівці DPD у Польщі. Ще один пристрій спрацював на складі DHL у Бірмінгемі у Великій Британії. Четверта посилка не загорілася через несправність механізму і потрапила до рук правоохоронців, що дало слідчим можливість детально дослідити її конструкцію.

    Розслідування набуло міжнародного масштабу. Була створена спільна слідча група за участю Німеччини, Литви, Польщі, Нідерландів і Великої Британії під координацією Eurojust.

    І тут з’являється ключова деталь.

    Європейські слідчі встановили 22 підозрюваних у Литві та Польщі, які, за версією розслідування, могли діяти в інтересах російської військової розвідки. Частину справ у 2026 році вже передали до судів.

    Литовські правоохоронці окремо повідомляли, що у великому міжнародному розслідуванні встановлено щонайменше 16 громадян різних держав, яких підозрюють в організації, плануванні або сприянні терористичним злочинам у різних країнах.

    Тому збіг ДНК із матеріалом, який уже був зафіксований у Литві, потенційно може стати значно важливішою зачіпкою, ніж видається на перший погляд.

    Водночас наразі немає підтвердження, що знайдений генетичний профіль безпосередньо належить одному з обвинувачених у справі про вибухові посилки. Саме цю межу важливо не переходити до появи офіційних результатів слідства.

    Американська розвідка підозрює Росію

    Паралельно з німецьким розслідуванням з’явилася інформація про оцінки американських спецслужб.

    The Wall Street Journal із посиланням на американських посадовців повідомляв, що розвідувальна спільнота США вважає: за дроном із вибухівкою в Лейпцигу, ймовірно, стоїть Росія. Подібні оцінки американських джерел пізніше наводили й інші міжнародні медіа.

    Проте німецька влада поки публічно не оголосила Росію організатором конкретної атаки.

    Міністр внутрішніх справ Німеччини Александер Добріндт назвав інцидент проявом «професійного сценарію гібридної загрози» та заявив про необхідність посилити можливості країни для боротьби з безпілотниками.

    Тобто на цей момент варто розділяти дві речі: американські розвіддані вказують на ймовірну причетність Москви, але остаточного публічного висновку німецького слідства про замовника атаки ще немає.

    Російська сторона причетність заперечує.

    Чому саме Лейпциг

    Вибір аеропорту також може бути невипадковим.

    Лейпциг/Галле є одним із найважливіших вантажних авіаційних вузлів Німеччини. Після початку повномасштабного російського вторгнення він набув особливого значення і для української авіації.

    Antonov Airlines фактично закріпила тут свою присутність після того, як через війну стало неможливо нормально використовувати українську базу. У 2026 році компанія почала розбудовувати в Лейпцигу постійну інфраструктуру та власний ангар для технічного обслуговування Ан-124. Компанія експлуатує звідси парк із шести таких літаків.

    Аеропорт також використовується для військової логістики Німеччини та союзників по НАТО.

    Цікаво й те, що атака сталася практично на тому самому логістичному вузлі, де два роки тому спрацювала одна з посилок, які європейське слідство пов’язує з операцією в інтересах російської військової розвідки.

    У ту саму ніч стався ще один загадковий інцидент

    Історія не обмежилася одним дроном.

    Тієї ж ночі неподалік аеропорту вантажний літак DHL зіткнувся в повітрі з невідомим об’єктом. Літак зазнав незначних пошкоджень, але зміг безпечно приземлитися в Ганновері.

    Наразі остаточно не встановлено, чи був цей об’єкт другим безпілотником і чи пов’язаний він безпосередньо з атакою на Ан-124.

    Через кілька днів після подій у Лейпцигу ще два невідомі дрони помітили над військовою базою Бундесверу в Мехерніху. Військова поліція була приведена в готовність, а правоохоронці розпочали окреме розслідування.

    У сукупності ці події посилили дискусію в Німеччині про захист критичної інфраструктури від безпілотників.

    Від вибухових посилок до ударного дрона

    Саме цей аспект може виявитися найважливішим.

    У 2024 році європейські правоохоронці зіткнулися з диверсіями, де вибухові та запалювальні пристрої маскували під звичайні міжнародні посилки. У 2026 році в тому самому аеропорту з’явився вже озброєний безпілотник, який, за даними Die Zeit, фізично влучив в український транспортний літак.

    Європейські слідчі раніше встановили, що учасників мережі вибухових посилок могли вербувати через онлайн-месенджери, завдання розподіляли між різними людьми, а оплату часто здійснювали криптовалютою. За даними Eurojust, слідство підозрює, що операції виконувалися в інтересах військової розвідки Російської Федерації.

    Тепер знайдений на дроні генетичний матеріал створює потенційний міст між двома історіями.

    Проте остаточну відповідь мають дати німецькі та литовські слідчі. Поки достовірно відомо кілька речей: дрон був оснащений вибухівкою Semtex, він дістався українського Ан-124 і влучив у нього, заряд не здетонував, на апараті знайшли ДНК, яка вже фігурувала в Литві, а американська розвідка підозрює у причетності до операції Росію.

    Якщо ж слідству вдасться довести зв’язок знайденої ДНК із мережею виконавців попередніх диверсій, справа в Лейпцигу може перетворитися з окремого інциденту з безпілотником на один із найсерйозніших епізодів розслідування російських диверсій на території Європи за останні роки.

  • Німеччина вислала понад 80 російських дипломатів від початку війни: більшість підозрювали у шпигунстві

    Німеччина вислала понад 80 російських дипломатів від початку війни: більшість підозрювали у шпигунстві

    Штат російського посольства в Німеччині суттєво скоротився від початку повномасштабного вторгнення Росії в Україну. За цей час Берлін вислав понад 80 російських дипломатів, значну частину яких німецька влада пов’язувала з розвідувальною діяльністю. Окрім дипломатів, з Німеччини з 2022 року видворили ще понад 300 громадян Росії.

    Про це повідомляє німецьке видання Bild із посиланням на дані Міністерства закордонних справ Німеччини.

    За інформацією видання, від лютого 2022 року Німеччина оголосила про видворення понад 80 російських дипломатів. Більшість із них, за оцінкою німецької сторони, були співробітниками російських спецслужб, які працювали під дипломатичним прикриттям.

    Таким чином, дипломатичний статус використовувався не лише для виконання офіційних представницьких функцій, а й, за версією німецьких органів, для здійснення розвідувальної діяльності на території ФРН.

    У Міністерстві закордонних справ Німеччини підтвердили, що чисельність персоналу російського посольства в Берліні за останні роки значно скоротилася. Водночас заходи Берліна не обмежувалися лише співробітниками дипломатичних установ.

    За даними німецького зовнішньополітичного відомства, починаючи з 2022 року Німеччина вислала загалом ще 313 громадян Росії. У цю кількість входять особи, які не мали дипломатичного статусу, але, за даними німецької влади, становили загрозу для безпеки країни або були причетні до діяльності, несумісної з перебуванням на її території.

    Останній відомий випадок висилання російського дипломата, про який пише Bild, стався у січні 2026 року. Тоді Німеччина оголосила персоною нон грата заступника військового аташе російського посольства в Берліні.

    Рішення ухвалили на тлі гучної справи щодо громадянки Німеччини українського походження Ілони В., яку німецьке слідство підозрює у співпраці з російськими спецслужбами.

    За версією слідства, жінка почала працювати на російську секретну службу ще в листопаді 2023 року. Після її затримання німецькі правоохоронці встановили зв’язок із представником російського дипломатичного відомства.

    Унаслідок цього заступник військового аташе посольства РФ був змушений залишити Німеччину. Берлін фактично продемонстрував, що дипломатичний статус не гарантуватиме захисту тим, кого німецька влада підозрює у діяльності на користь російських спецслужб.

    У Міністерстві закордонних справ Німеччини тоді наголошували на принциповій позиції Берліна щодо шпигунства. У німецькому уряді заявляли, що не мають наміру толерувати діяльність російських спецслужб на території країни, особливо якщо вона здійснюється під дипломатичним прикриттям.

    Скорочення російського дипломатичного корпусу в Німеччині відбувається на тлі загального погіршення відносин між Москвою та Берліном після початку повномасштабної війни Росії проти України.

    До 2022 року дипломатичні установи Росії в європейських країнах мали значно ширші можливості для роботи. Однак після початку повномасштабного вторгнення держави ЄС почали переглядати ставлення до російського дипломатичного персоналу, оскільки спецслужби низки країн заявляли про використання дипломатичних представництв РФ для розвідувальної діяльності.

    Особливу увагу європейські уряди приділяють так званим розвідникам під дипломатичним прикриттям. Такі співробітники формально можуть обіймати посади в посольствах або консульствах, однак паралельно виконувати завдання російських спецслужб.

    Німеччина в останні роки неодноразово заявляла про необхідність посилення протидії російському шпигунству. Причиною стали не лише класичні розвідувальні операції, а й ширша активність, яку європейські держави пов’язують із російською гібридною війною.

    Йдеться про спроби отримувати інформацію про військові об’єкти, оборонні підприємства, критичну інфраструктуру та виробників озброєння, а також про потенційні диверсії та вербування агентів.

    Останніми місяцями в Німеччині розслідують низку справ, пов’язаних із можливою діяльністю російських спецслужб. Зокрема, німецькі правоохоронці затримали громадянина України, якого підозрюють у зборі інформації для російської розвідки.

    За версією слідства, отримані ним дані могли бути пов’язані з підготовкою Росією замаху на керівника німецького виробника безпілотників Donaustahl.

    Подібні випадки фіксують і в інших європейських державах. На кордоні Сербії та Угорщини раніше затримали двох громадян Росії, яких підозрюють у підготовці диверсії на оборонному об’єкті в Німеччині. За версією слідства, вони могли діяти за винагороду та виконувати завдання, пов’язані з російськими спецслужбами.

    Італія також вживала заходів проти російських дипломатів. Раніше Рим вислав двох російських військових аташе на тлі шпигунського скандалу.

    Таким чином, ситуація навколо російського посольства в Берліні є частиною масштабнішого процесу скорочення дипломатичної присутності РФ у Європі. Водночас європейські країни дедалі більше розглядають російську розвідувальну активність як елемент ширшої гібридної загрози.

    Для Німеччини це питання має особливе значення через її роль у підтримці України. Російські спецслужби можуть намагатися отримувати інформацію про постачання озброєння, виробництво військової техніки та оборонні проєкти, а також чинити тиск на компанії та людей, залучених до допомоги Україні.

    Зменшення кількості російських дипломатів, яких Берлін вважає потенційно пов’язаними з розвідувальною діяльністю, є одним із заходів, спрямованих на обмеження можливостей російських спецслужб працювати під офіційним прикриттям.

    Водночас німецька влада продовжує стежити за діяльністю російських представників та осіб, яких підозрюють у співпраці з Москвою. Нові кримінальні провадження свідчать про те, що загроза шпигунства та диверсій у ФРН залишається актуальною.

  • Фінляндія готується до провокацій РФ із захопленими українськими дронами

    Фінляндія готується до провокацій РФ із захопленими українськими дронами

    Фінляндія посилює готовність до можливих провокацій Росії в Балтійському регіоні, зокрема із використанням захоплених на війні українських безпілотників або їхніх компонентів. У Гельсінкі не виключають, що Москва може спробувати організувати операцію під чужим прапором, щоб звинуватити Україну або перевірити готовність НАТО до реагування.

    Про це заявив міністр оборони Фінляндії Антті Хякканен в інтерв’ю фінському виданню IS.

    За словами міністра, Фінляндія має бути готовою до різних сценаріїв розвитку подій у Балтійському регіоні. Зокрема, не можна виключати спроби Росії створити штучну кризу або здійснити провокацію, яка могла б призвести до зростання напруженості між Росією та країнами НАТО.

    Хякканен зазначив, що потенційною метою таких дій може бути не лише безпосереднє випробування військової реакції Альянсу. Москва може намагатися вплинути на політичну ситуацію в Європі, послабити підтримку України з боку союзників або перевірити, наскільки швидко та злагоджено країни НАТО реагуватимуть на нестандартну загрозу.

    Особливе занепокоєння у фінського керівництва викликає можливість використання Росією українських безпілотників, які були захоплені як військові трофеї. За даними литовської розвідки, Москва теоретично може застосувати такі дрони або їхні компоненти для створення провокації та спробувати видати її за атаку з боку України.

    Такий сценарій називають одним із можливих варіантів операції під чужим прапором. Його суть полягає в тому, що одна держава здійснює певні дії, але намагається створити враження, що відповідальність за них несе інша сторона. У випадку з українськими безпілотниками Росія потенційно могла б використати їхнє походження як елемент дезінформації.

    Хякканен наголосив, що Фінляндії необхідно зберігати максимальну пильність та не обмежувати підготовку лише до стандартних сценаріїв. Йдеться не тільки про випадки, коли безпілотник збивається з курсу або через технічні причини опиняється на території іншої держави, а й про більш складні та незвичайні операції.

    «Нам доведеться бути дуже пильними. Ще за часів холодної війни КДБ в Росії організовувало настільки вигадливі операції, що, на жаль, все можливо», — заявив фінський міністр.

    За його словами, Фінляндія має постійно перевіряти власну готовність до потенційних загроз. Це стосується роботи розвідувальних структур, систем спостереження, мережі датчиків, оборонних можливостей та здатності державних органів швидко реагувати на нестандартні ситуації.

    Фінляндія має особливе значення для безпеки Північної Європи після вступу до НАТО. Країна має понад 1300 кілометрів спільного кордону з Росією, тому будь-яке загострення у відносинах із Москвою безпосередньо впливає на її оборонне планування.

    Водночас Хякканен заявив, що навіть використання Росією українських компонентів не дозволило б Москві повністю приховати справжнє походження операції. За його словами, відповідні фахівці мають можливості для аналізу технічних характеристик безпілотників, їхніх компонентів та інших слідів, які можуть допомогти встановити організаторів атаки.

    Міністр також підкреслив, що пряме застосування військової сили проти держави-члена НАТО стало б для Росії надзвичайно серйозним кроком. На його думку, у Москві усвідомлюють потенційні наслідки такого рішення, адже напад на одну з країн Альянсу може запустити механізми колективної оборони НАТО.

    Однак це не означає, що країни регіону можуть ігнорувати менш очевидні загрози. Провокації, диверсії, кібератаки, порушення повітряного простору, дії з використанням безпілотників та інформаційні операції можуть бути спрямовані на створення політичної нестабільності без прямого початку масштабного військового конфлікту.

    Саме тому, за словами Хякканена, Фінляндія повинна постійно оцінювати свою готовність та адаптувати системи безпеки до нових типів загроз. Особливу роль у цьому відіграють розвідка та технічні засоби спостереження, які мають дозволяти швидко виявляти підозрілу активність і встановлювати походження потенційної загрози.

    Попередження Фінляндії пролунало на тлі зростання занепокоєння серед країн Балтійського регіону щодо можливих дій Росії. Польща та держави Балтії раніше неодноразово заявляли про необхідність готуватися до можливих провокацій, диверсій та інших форм гібридного тиску з боку Москви.

    Зокрема, литовська розвідка звертала увагу на можливість використання Росією захопленого українського озброєння для створення операцій, які мали б ввести в оману європейські країни щодо справжнього організатора атаки.

    Окремо про потенційні ризики для Балтійського регіону говорив прем’єр-міністр Польщі Дональд Туск. Він попереджав, що найближчі місяці можуть стати критичними для країн регіону через можливі загрози з боку Росії.

    За словами Туска, Польща активно готується до різних сценаріїв розвитку подій та отримує відповідну інформацію від союзників. Водночас польський прем’єр закликав громадян не піддаватися паніці, але водночас не недооцінювати потенційні ризики.

    На тлі таких заяв країни Північної та Східної Європи продовжують посилювати оборонну співпрацю та системи раннього попередження. Основна увага приділяється здатності виявляти безпілотники, контролювати повітряний простір та швидко встановлювати походження потенційно небезпечних об’єктів.

    Для Фінляндії це питання має особливе значення через географічну близькість до Росії та її членство в НАТО. Після вступу країни до Альянсу безпекова ситуація на фінсько-російському кордоні стала частиною ширшої системи оборони НАТО на північному фланзі.

    Водночас фінська влада не стверджує, що Росія вже готує конкретну операцію із використанням українських дронів. Йдеться саме про необхідність враховувати такий сценарій під час планування оборони. Хякканен фактично закликав готуватися до найрізноманітніших варіантів розвитку подій, не виключаючи навіть складних операцій із дезінформаційною складовою.

    Таким чином, у Фінляндії розглядають можливість російських провокацій у Балтійському регіоні як одну з потенційних загроз, до яких необхідно бути готовими. Використання захоплених українських дронів називають одним із можливих сценаріїв, однак наразі немає підтверджень, що Росія вже ухвалила рішення про проведення такої операції.

  • Німеччину стривожили дрони біля секретного військового об’єкта: там ремонтують Patriot

    Німеччину стривожили дрони біля секретного військового об’єкта: там ремонтують Patriot

    У німецькому місті Мехерніх, де розташований важливий військовий об’єкт Бундесверу та проводиться технічне обслуговування й ремонт систем протиповітряної оборони Patriot, зафіксували серію підозрілих польотів безпілотників. Німецькі правоохоронці розглядають версію про можливе незаконне спостереження за військовим об’єктом.

    Про це повідомляє Tagesschau.

    Мехерніх розташований у регіоні Ейфель, на південний захід від Бонна. Саме там знаходиться один із важливих логістичних об’єктів німецьких збройних сил. На території бази розміщений захищений підземний об’єкт, розташований приблизно на 130-метровій глибині. На площі близько 30 тисяч квадратних метрів зберігається обладнання та запасні частини для військової техніки Бундесверу.

    Об’єкт має стратегічне значення для німецької армії, оскільки є одним із ключових елементів її логістичної мережі. Водночас особливу увагу до нього привертає те, що саме в Мехерніху працюють фахівці, які займаються технічним обслуговуванням і ремонтом американських зенітно-ракетних комплексів Patriot, що перебувають на озброєнні Німеччини.

    У Бундесвері цей об’єкт називають «верф’ю Patriot». За даними німецьких ЗМІ, ймовірно, це унікальний для Європи центр такого типу.

    На тлі цього нещодавно над військовим об’єктом зафіксували низку польотів безпілотників. За інформацією журналістів, минулого тижня в ніч із п’ятниці на суботу охоронці об’єкта помітили загалом шість випадків прольоту дронів. Інциденти відбувалися в період із 22:00 до 05:00.

    Особливу увагу правоохоронців привернув останній зафіксований випадок. Поліцейські районного управління поліції Еускірхена, яких заздалегідь попередили про можливі польоти, перебували неподалік і, за даними розслідування, самі стали свідками щонайменше одного прольоту безпілотника.

    Згідно з конфіденційним поліцейським звітом, один із дронів навіть ненадовго кружляв над службами екстреної допомоги, які перебували на місці.

    Інцидент також зафіксувала військова поліція Бундесверу. За даними звіту, військовослужбовці спостерігали за безпілотником із відстані близько 40 метрів.

    Попередня оцінка військової поліції полягає в тому, що ймовірно йшлося про безпілотник Fly-380 VTOL. Це великий безпілотний літальний апарат із вертикальним зльотом і посадкою. Заявлений розмах його крил становить близько 3,8 метра, а дальність польоту може сягати приблизно 400 кілометрів. Такий апарат здатний розвивати швидкість до 150 км/год і перевозити понад 10 кілограмів корисного навантаження.

    Водночас сам факт використання саме такого типу дрона поки не є остаточно встановленим. Правоохоронці продовжують з’ясовувати, хто керував безпілотниками та з якою метою вони перебували над військовим об’єктом.

    Дрони Fly-380 VTOL можуть використовуватися для цілком законних цивільних завдань. Зокрема, їх застосовують для геодезичних і картографічних робіт, моніторингу територій, охорони кордонів та виконання завдань у важкодоступних районах.

    Однак німецькі слідчі не вважають, що зафіксовані польоти можна просто пояснити випадковим проведенням геодезичних робіт. За даними журналістів, попереднє розслідування не виявило ознак того, що безпілотник помилково виконував цивільне завдання.

    Тому правоохоронці розглядають іншу версію — навмисне спостереження за військовим об’єктом. Поліція перевіряє підозри щодо можливого несанкціонованого фотографування або відеозйомки військової інфраструктури, озброєння чи закритих зон.

    До розслідування залучені не лише місцеві правоохоронці. За даними німецьких ЗМІ, участь у перевірці беруть Управління кримінальної поліції землі Північний Рейн-Вестфалія, федеральні органи безпеки, військова контррозвідка та Об’єднаний центр захисту від дронів у Берліні.

    Наразі слідчі не встановили, хто стоїть за підозрілими польотами. Також немає підтверджень того, що до них причетна конкретна іноземна держава. Водночас сама поява безпілотників над об’єктом, де ремонтуються системи Patriot і зберігається військове обладнання, викликає серйозне занепокоєння німецьких органів безпеки.

    Особливої актуальності ця історія набуває на тлі інших інцидентів із безпілотниками в Німеччині. У ніч проти 5 серпня біля українського літака в аеропорту «Лейпциг/Галле» виявили дрон, оснащений вибухівкою та детонатором. За даними німецьких ЗМІ, йшлося про літак «Антонов», який, імовірно, належить українській стороні.

    Цей інцидент нині розслідує Генеральна прокуратура Німеччини. Американська розвідка, за даними західних ЗМІ, пов’язує дрон із Росією. Москва при цьому заперечує свою причетність та називає звинувачення провокацією.

    Таким чином, німецькі силовики одночасно розслідують кілька інцидентів, пов’язаних із підозрілою активністю безпілотників. У випадку Мехерніха головна увага зосереджена на можливому зборі розвідувальної інформації про військовий об’єкт.

    Остаточні висновки про походження дронів, їхнього оператора та мету польотів німецькі правоохоронці поки не зробили. Розслідування триває.

  • Росія заперечила причетність до дрона з вибухівкою біля українського літака

    Росія заперечила причетність до дрона з вибухівкою біля українського літака

    Посольство Росії в Берліні заперечує будь-яку причетність Москви до інциденту з дроном, оснащеним вибухівкою, який виявили в аеропорту «Лейпциг/Галле» поблизу українського вантажного літака.

    У російському дипломатичному представництві заявили, що версія про причетність Росії нібито є «поспішно сфабрикованою провокацією», яка, за твердженням Москви, відповідає інтересам України та «мілітаристського крила європейського політичного істеблішменту».

    Російське посольство також звинуватило німецьку сторону в нібито розгортанні «нової хвилі антиросійської істерії». У дипломатичному представництві заявили, що шкодують через «безпідставні звинувачення» на адресу Росії.

    Водночас німецькі правоохоронці продовжують розслідувати інцидент. Генеральна прокуратура Німеччини займається справою щодо безпілотника, який був оснащений вибуховим пристроєм і детонатором та який виявили на території вантажного термінала аеропорту.

    Інцидент стався в ніч проти 5 серпня. Під час перевірки території поблизу українського літака співробітники служб безпеки виявили безпілотник із вибухівкою. За повідомленнями німецьких ЗМІ, дрон знаходився неподалік літака «Антонов», який, імовірно, належить українській стороні.

    Виявлення вибухового пристрою спричинило тимчасове призупинення роботи аеропорту та посилені заходи безпеки. До місця події прибули правоохоронці та сапери, які знешкодили небезпечний предмет.

    Особливу увагу до інциденту привернула інформація про можливу причетність Росії. За даними американської розвідки, яку цитують західні ЗМІ, зібрані розвідувальні дані пов’язують цей дрон із Росією.

    Таким чином, наразі існують дві протилежні позиції. Американська розвідка пов’язує інцидент із російською стороною, тоді як Москва категорично заперечує свою причетність і називає звинувачення провокацією.

    Окремі німецькі політики також публічно припускають, що за інцидентом може стояти Росія. Водночас німецькі правоохоронні органи поки не оголосили остаточних висновків щодо того, хто саме доставив безпілотник на територію аеропорту та якою була мета операції.

    Для Німеччини інцидент має особливе значення через місце, де було виявлено дрон. Аеропорт «Лейпциг/Галле» є важливим вантажним авіаційним вузлом, а українські літаки «Антонов» регулярно використовують його для вантажних перевезень.

    Наявність вибухового пристрою неподалік від великого транспортного літака могла створити серйозну загрозу для повітряного судна, персоналу та інфраструктури аеропорту. Саме тому німецькі слідчі намагаються встановити походження безпілотника, вибухівки та детонатора, а також з’ясувати, хто міг організувати його доставку.

    Інцидент також розглядається на тлі зростання занепокоєння європейських держав щодо можливих диверсій та інших гібридних операцій, пов’язаних із Росією. Німецькі посадовці раніше наголошували на необхідності посилення захисту критичної інфраструктури та транспортних об’єктів.

    Водночас остаточно пов’язувати інцидент із Росією без завершення німецького розслідування наразі передчасно. Американська розвідувальна оцінка є важливим елементом справи, але остаточну юридичну оцінку мають дати німецькі правоохоронні органи.

    Російська сторона вже сформулювала свою позицію: Москва відкидає будь-яку причетність до інциденту та стверджує, що звинувачення на її адресу є частиною антиросійської кампанії. Тим часом Генеральна прокуратура Німеччини продовжує встановлювати всі обставини появи дрона з вибухівкою в аеропорту «Лейпциг/Галле».

  • Дрон із вибухівкою біля українського літака в Німеччині: розвідка США пов’язала інцидент із Росією

    Дрон із вибухівкою біля українського літака в Німеччині: розвідка США пов’язала інцидент із Росією

    Американська розвідка пов’язала з Росією інцидент в аеропорту Лейпциг/Галле в Німеччині, де біля українського вантажного літака Ан-124 виявили безпілотник із вибуховим пристроєм. За даними американських чиновників, ознайомлених із розвідувальними матеріалами, до інциденту може бути причетна російська влада.

    Про це повідомляє The Wall Street Journal.

    Співрозмовники видання, які мають доступ до американських розвідувальних звітів щодо події, стверджують, що зібрані дані вказують саме на Росію. Водночас остаточне розслідування інциденту ще триває, тому американська оцінка наразі не означає офіційно встановленої вини російської сторони.

    На можливу російську причетність також звертали увагу німецькі засоби масової інформації. Водночас міністр внутрішніх справ Німеччини Олександр Добріндт поки утримується від прямого звинувачення Росії. За його словами, слідство має встановити, чи могли до інциденту бути причетні іноземні держави. Саму подію німецький посадовець назвав новим сценарієм загрози.

    Інцидент стався в ніч на 5 серпня в аеропорту Лейпциг/Галле. Роботу летовища тимчасово призупинили після того, як у захищеній зоні поблизу українського вантажного літака виявили підозрілий безпілотник. Аеропорт є важливим логістичним вузлом, який використовується, зокрема, для вантажних перевезень українською компанією «Антонов», а також пов’язаний із перевезеннями для німецьких військових та партнерів НАТО.

    Безпілотник знаходився лише за кілька метрів від українського Ан-124. На ньому виявили вибуховий пристрій. За даними німецьких правоохоронців, вибухівка могла бути виготовлена із Semtex. Пристрій не вибухнув через несправність детонатора, після чого його вилучили фахівці саперного підрозділу.

    Таким чином, потенційна атака могла мати серйозні наслідки для авіації. Український Ан-124 є великим транспортним літаком, а розміщення вибухового пристрою поруч із ним у контрольованій зоні аеропорту створювало ризик пошкодження повітряного судна та іншої інфраструктури.

    На момент виявлення безпілотника німецькі служби не мали остаточної інформації про те, хто саме його доставив і з якою метою. Саме тому правоохоронці розглядають можливість причетності іноземної держави, а також перевіряють інші версії.

    Ситуація стала ще серйознішою через інший інцидент, який стався тієї ж ночі. Другий невідомий об’єкт зіткнувся з вантажним літаком DHL, після чого повітряне судно отримало незначні пошкодження та змогло здійснити посадку в Ганновері. Німецькі служби перевіряють, чи пов’язані ці випадки між собою.

    Спочатку з’являлися повідомлення про те, що український Ан-124 міг перевозити боєприпаси та саме тому стати потенційною ціллю. Однак цю версію згодом спростували німецькі офіційні джерела. За повідомленнями німецьких ЗМІ, літак раніше міг перевозити боєприпаси, але на момент інциденту він перебував без такого вантажу.

    Особливу увагу до події привертає географія та характер інциденту. Лейпцигський аеропорт розташований далеко від лінії фронту й використовується як важливий вузол для міжнародних вантажних перевезень. Тому використання безпілотника з вибухівкою на території такого об’єкта може свідчити про спробу атакувати не лише конкретний літак, а й створити загрозу для критично важливої транспортної інфраструктури.

    Американська розвідка вважає, що за інцидентом може стояти Росія. Якщо ця оцінка буде підтверджена німецьким розслідуванням, подія матиме значний міжнародний резонанс, оскільки йдеться про потенційну диверсію на території держави НАТО.

    Водночас наразі важливо не ототожнювати розвідувальну оцінку США з остаточним висновком слідства. Німецькі правоохоронці продовжують встановлювати обставини появи безпілотника, його маршрут, походження вибухового пристрою та можливих організаторів.

    Росія, зі свого боку, заперечує причетність до інциденту. Російське посольство в Берліні назвало звинувачення на адресу Москви провокацією.

    Інцидент у Лейпцигу відбувається на тлі зростання уваги європейських країн до диверсій, шпигунства та використання безпілотників поблизу стратегічних об’єктів. Саме тому німецька влада розглядає подію як потенційно новий рівень загрози для безпеки країни.

    Якщо російське походження операції буде підтверджено, це стане черговим випадком, коли інфраструктура європейської країни могла бути використана для проведення операції, пов’язаної з війною Росії проти України. Наразі ж остаточна відповідь на питання про організаторів має бути встановлена в межах німецького розслідування.

  • Російська агентура в Україні, колаборанти, коригувальники та питання довіри до антикремлівських росіян

    Російська агентура в Україні, колаборанти, коригувальники та питання довіри до антикремлівських росіян

    За даними Державного бюро розслідувань на червень 2026 року, у провадженні Бюро перебуває понад 3000 кримінальних проваджень щодо злочинів проти основ національної безпеки. З них понад 2000 — за фактами державної зради, близько 800 — за колабораційну діяльність. Уже майже 1700 осіб отримали офіційні повідомлення про підозру, понад 1400 обвинувальних актів спрямовано до судів, а понад 500 фігурантів оголошено в розшук.

    СБУ, ДБР та Офіс Генерального прокурора регулярно повідомляють про викриття осіб, які передавали російській стороні інформацію про позиції Сил оборони, військові об’єкти або критичну інфраструктуру. Серед фігурантів кримінальних проваджень щодо державної зради та колабораційної діяльності є колишні представники окупаційних адміністрацій, особи, причетні до незаконного привласнення українського майна на користь окупаційної влади, а також учасники агентурних мереж, які діяли в інтересах російських спецслужб. Частина таких проваджень здійснюється за відсутності підозрюваних, що передбачено українським законодавством у визначених законом випадках.

    Один із найпоказовіших випадків — заочний вирок колишньому голові окупаційної адміністрації Херсона Олександру Кобцю. На початку повномасштабного вторгнення Кобець добровільно очолив створену російськими окупантами адміністрацію Херсона та співпрацював із представниками держави-агресора. Після звільнення міста українськими військами він залишив Херсон разом із російськими військами. За матеріалами СБУ суд заочно визнав його винним у державній зраді, вчиненій в умовах воєнного стану, та колабораційній діяльності. Йому призначили довічне позбавлення волі з конфіскацією всього належного йому майна. Строк відбування покарання обчислюватиметься з моменту його фактичного затримання.

    Активи, що перебувають за межами України, не можуть бути арештовані чи конфісковані лише на підставі рішення українського суду. Для їх розшуку, арешту, конфіскації або повернення застосовуються механізми міжнародної правової допомоги відповідно до Кримінального процесуального кодексу України та міжнародних договорів.

    Гіг-економіка диверсій, Telegram і епоха одноразової агентури

    Найсерйозніше змінення в російських диверсійних і розвідувальних операціях останніх років — навіть не перехід у Telegram і не використання криптовалюти. Змінилася сама логіка роботи з агентурою. Цифри підтверджують масштаб. За оцінками європейських дослідників, російські спецслужби дедалі частіше використовують так званих «одноразових агентів», яких вербують через цифрові платформи для виконання окремих завдань. У 2024–2025 роках у Польщі, країнах Балтії та інших державах Європи неодноразово викривали людей, яких підозрювали у диверсіях, підпалах та зборі розвідувальної інформації. Багато з них не мали розвідувальної підготовки, а частина навіть не усвідомлювала, що виконує завдання в інтересах російських спецслужб.

    У часи холодної війни підготовка одного нелегала могла займати роки. Його навчали конспірації, створювали біографію, впроваджували в потрібне середовище, а після провалу втрата такого агента означала втрату багаторічних інвестицій. Сучасна модель влаштована протилежним чином: вартість одного виконавця навмисно зведена до мінімуму. Він не повинен знати організаторів, не знає загальної структури мережі, не контактує з іншими учасниками і часто отримує лише одне конкретне доручення. Після його виконання зв’язок може обірватися назавжди. На відміну від класичної моделі, сучасні операції дедалі частіше спираються на залучення окремих виконавців для виконання конкретних завдань через цифрові платформи.

    У доповіді аналітичного центру RUSI ця модель прямо описується як перехід до «гіг-економіки російської диверсії», де використовуються так звані «одноразові агенти». Така фрагментація різко знижує шкоду від провалу окремого учасника і дозволяє швидко замінити його новою людиною. Саме тому масові затримання самі по собі не завжди призводять до зникнення подібних схем. Показово, що ця модель перестала обмежуватися Україною. За даними Robert Lansing Institute, до 2026 року аналогічні Telegram-мережі почали використовуватися і в країнах Європейського Союзу. Вербувальникам вже не потрібні ідейні прихильники або люди з досвідом розвідувальної діяльності. Достатньо знайти людину, готову виконати окреме доручення за відносно невелику винагороду. Дослідники зазначають, що ті самі механізми — анонімні канали зв’язку, криптовалютні розрахунки та поділ завдань між окремими виконавцями — використовуються і під час організації диверсій у країнах Європейського Союзу.

    Особливо ясно це видно на прикладі одного з коригувальників, якого судили в Дніпровському райсуді Запоріжжя. У вересні 2024 року чоловік регулярно листувався в Telegram з офіцером 316-го розвідувального центру ГУ ГШ ЗС РФ. Він надсилав координати місць дислокації українських військових, робив позначки на Google-картах і давав детальні пояснення. У папці «корзина» його телефону слідчі знайшли скріншоти з позначками «воєнный городок» і розташуванням одного з військкоматів міста.

    На суді він визнав вину і пояснив, що хотів повернутися до батьків, які жили в окупованому Бердянську. Через матір він познайомився з російським військовим, який пообіцяв допомогти з поверненням в обмін на інформацію. За словами обвинуваченого, саме це стало причиною його співпраці. Згодом його викрили правоохоронці, а суд призначив покарання у вигляді 15 років позбавлення волі.

    Саме в таких історіях розкривається найнебезпечніша особливість сучасної гібридної війни. Російські спецслужби більше не залежать від обмеженої кількості глибоко законспірованих агентів. Замість цього вони отримують практично необмежений ринок потенційних виконавців. Чим нижча вартість залучення однієї людини і чим простіше її замінити, тим стійкішою виявляється вся система.

    Межі довіри до антикремлівських росіян

    Окремий і найменш однорідний пласт становлять громадяни Росії, які свідомо обирають бік України та вступають до добровольчих формувань. Серед них — учасники Легіону «Свобода Росії» та Російського добровольчого корпусу. Їхні мотиви, сумніви та ставлення до власного суспільства розкриваються насамперед у прямих інтерв’ю. Один із бійців Легіону «Свобода Росії» з позивним Lazzy в інтерв’ю The Independentпояснював, що в Україні, за його словами, йому простіше діяти, ніж у Росії. Він говорив про страх за власне життя, тиск з боку спецслужб та ризик переслідувань через критику режиму. Інший боєць з позивним Caesar в інтерв’ю The Independent пояснював, що не відчуває провини за участь у бойових діях проти російських військових. За його словами, він вважає, що російські військові скоювали злочини в Україні, а політика Володимира Путіна завдала шкоди не лише Україні, а й самій Росії.

    У розслідуванні The Insider троє добровольців Легіону формулювали мотивацію по-різному. Один сказав: «Єдиний спосіб змити ганьбу повномасштабного вторгнення — це зброя в руках». Інший пов’язував рішення з відповідальністю за дії своєї країни та бажанням, щоб син виріс у нормальній країні. Третій підкреслював, що мирні протести всередині Росії призводять лише до репресій, тоді як збройний опір дає шанс на реальні зміни.

    Денис Капустін, відомий як командир Російського добровольчого корпусу, в інтерв’ю Суспільному пояснював свій вибір різницею між сучасною Росією та Україною. За його словами, у Росії людське життя «нічого не варте», свобода слова й доступ до інформації фактично відсутні, тоді як Україна зберегла простір для свободи та спротиву. Саме це, за його словами, стало одним із чинників, що визначили його позицію.

    Історичні паралелі — антифашистський опір всередині Німеччини, дисидентство в СРСР, перебіжчики холодної війни — підтверджують, що всередині авторитарних систем завжди існують люди, готові діяти проти власної влади. Однак ті самі паралелі показують ризики подвійних агентів і провокацій. Українські структури, що працюють з такими людьми, змушені застосовувати багаторівневі перевірки. Координатори партизанських мереж, зокрема Atesh, прямо говорили про постійні спроби впровадження російських агентів. Повного усунення ризику не існує. Довіра залишається умовною та операціональною: вона будується на перевірюваних діях, а не на деклараціях. Для частини росіян, що воюють на боці України, загроза з боку російської держави реальна і постійна — заочні кримінальні справи, спроби ліквідації, тиск на родичів. Це створює спільність інтересів, але не скасовує необхідності постійного перегляду.

    Найяскравіший недавній приклад — Ігор Рогов — колишній координатор «Відкритої Росії» (структура, пов’язана з Михайлом Ходорковським) і заступник керівника штабу Олексія Навального в Саранську. Він позиціонував себе, як опозиційний активіст, антипутінський і, відповідно, у логіці воєнного часу, як людина проти режиму. Після початку повномасштабного вторгнення він поїхав до Польщі, отримав там статус і продовжував обертатися в колах російських політемігрантів. У 2024 році його заарештували. Слідство і суд встановили, що Рогов ще в Росії був завербований ФСБ і продовжував працювати на спецслужбу вже в еміграції: збирав інформацію про інших опозиціонерів, польських чиновників, волонтерів і організацій, що допомагають російським вигнанцям та передавав ці дані кураторам. У липні 2026 року польський суд засудив його до 7 років позбавлення волі за шпигунство (дружину — до 3 років за пособництво). Це класичний випадок: людина виглядала «своєю» в антивоєнному середовищі, а виявилася інформатором ФСБ.

    Конфіскація майна зрадників, історичні уроки США, Франції та Нідерландів

    Найжорсткіші історичні кейси конфіскації майна втікачів-зрадників майже завжди працювали за одним принципом: держава не просто карала, а перетворювала чуже багатство на ресурс для себе. Україна зараз у подібній точці — тисячі колаборантів і «ждунів» утекли, залишивши квартири, бізнеси та землі. Питання не «чи можна», а як зробити так, щоб це реально спрацювало і не перетворилося на юридичну та корупційну яму через десять–двадцять років.

    Під час американської революції штати масово конфісковували майно лоялістів. Особливо показовий випадок Матіаса Аспдена — багатого філадельфійського купця. Він поїхав до Англії в 1775 році. Поки його не було, влада оголосила його зрадником, конфіскувала будинок, пристань і землі та продала з молотка. Коли він повернувся після війни, йому прямо сказали: ти більше не громадянин, майна у тебе немає. Британці виплатили копійки. Аспден помер у вигнанні. І лише в 1840-х його американські спадкоємці через суд відібрали у штату понад півмільйона доларів — величезні на ті часи гроші. Конфіскації лоялістів йшли цинічно і масово, виручка йшла прямо на фінансування війни. Але юридичні хвости тяглися десятиліттями. Пряма паралель з Україною, можна конфіскувати зараз і віддати на потреби відновлення або ветеранам, але через п’ятнадцять–двадцять років можуть з’явитися спадкоємці з адвокатами та європейськими судами.

    Ще жорсткіше діяла французька влада після революції. Починаючи з 1792 року майно емігрантів підлягало конфіскації: його описували, опечатували та продавали як національне майно. Конфіскація стала не лише покаранням для противників революції, а й одним із ключових інструментів фінансування держави та перерозподілу власності. Для України цей досвід показовий, важливо не лише вилучити майно колаборантів, а й створити прозорий механізм, за якого ці активи працюватимуть на відновлення країни та підтримку тих, хто постраждав від війни. Після 1945 року в Нідерландах кілька десятків тисяч осіб, близько 20–25 тисяч добровольців Waffen-SS, а також ширше коло колаборантів позбавили громадянства за службу в німецьких частинах. Разом із громадянством держава забирала під управління або конфісковувала майно. Меблі колаборантів іноді просто роздавали жертвам війни. Паралельно всіх німців на території країни оголосили «ворожими підданими» і конфіскували їхні активи гуртом. Держава заробила сотні мільйонів гульденів. Щоб повернути хоч щось, людина повинна була довести, що поводилася «як хороший голландець».

    Це вже дуже близько до українських реалій із тими, хто втік до Росії і тепер намагатиметься через треті країни або родичів повернути активи. Історія показує три робочі речі. Конфіскація працює найкраще, коли вона швидка, масова і гроші або майно йдуть на конкретні потреби війни та відновлення. Найнебезпечніший момент настає через десять–двадцять років, коли з’являються спадкоємці та міжнародні суди. І найсильніший політичний ефект буває тоді, коли майно зрадників відкрито переходить до тих, хто захищав країну — ветеранам, переселенцям, зруйнованим громадам. Саме ці три кейси — Аспден із його шістдесятирічним судом, французькі свічкові аукціони та голландське масове позбавлення громадянства разом із майном найкраще показують і силу інструменту, і його підводні камені.

    Психологія колаборанта та межі повернення майна

    Колабораціонізм майже ніколи не буває «чистим» ідеологічним вибором. Дослідження українських психологів і кримінологів показують складнішу картину, в якій ідеологія, страх, користь і звичка до пристосування тісно переплетені. За даними Офісу Генерального прокурора, у 2022–2025 роках за ст. 111-1 Кримінального кодексу України («Колабораційна діяльність») було зареєстровано понад 11,4 тис. кримінальних правопорушень. До 31 грудня 2025 року в Єдиному державному реєстрі судових рішень зареєстровано понад 3100 вироків.

    Психологи Пенітенціарної академії України, проаналізувавши поведінку засуджених, виділяють дві основні мотиваційні групи: ідейних прихильників «русского мира» та прагматиків, для яких вирішальними стали гроші, посада, доступ до ресурсів або елементарне виживання. Професор кафедри психології Тетяна Данильченко зазначаєхарактерну особливість: «Отримані результати засвідчують, що колабораціоністи схильні пояснювати власні дії зовнішніми обставинами (життєвими труднощами, хворобою близьких, матеріальними проблемами), тим самим знімаючи із себе відповідальність за протиправну поведінку».

    Саме ця психологія безпосередньо стикається з питанням майна. Повернути активи тих, хто втік, теоретично можливо, але практично це одне з найскладніших завдань. Якщо майно залишилося в Україні й його можна пов’язати з особою, визнаною колаборантом або державним зрадником, можуть застосовуватися механізми спеціальної конфіскації в межах кримінального провадження, санкційного стягнення активів у дохід держави, а в окремих випадках — інші передбачені законом процедури. Однак значна частина активів нерідко оформлена на родичів, номінальних власників або перебуває за межами України. У таких випадках державі необхідно не лише довести зв’язок майна з конкретною особою, а й забезпечити визнання своїх рішень в інших юрисдикціях.

    Історичний досвід свідчить, що з плином часу майнові спори, як правило, лише ускладнюються, з’являються спадкоємці, нові власники та додаткові юридичні підстави для оскарження. Саме тому ефективність таких рішень значною мірою залежить від своєчасності, прозорості процедур і належної доказової бази. Якщо конфісковане майно використовується на відновлення країни, підтримку ветеранів або компенсацію постраждалим, це не лише посилює суспільне відчуття справедливості, а й зменшує ризики майбутніх суперечок щодо легітимності таких рішень.
  • Сікорський: ця зима може стати останнім шансом Путіна

    Сікорський: ця зима може стати останнім шансом Путіна

    Міністр закордонних справ Польщі Радослав Сікорський заявив, що зима 2026–2027 років може стати останньою можливістю для російського диктатора Володимира Путіна спробувати зламати опір України. Водночас він наголосив, що Кремль продовжує використовувати перевірену десятиліттями тактику, намагаючись посварити поляків і українців, аби послабити єдність союзників. Про це глава польської дипломатії сказав в ефірі TVP Info.

    За словами Сікорського, Росія продовжує наступальні дії та масовані обстріли українських міст, однак головною загрозою як для України, так і для Польщі залишається саме Кремль. Міністр наголосив, що Варшава і Київ не є ворогами одне для одного, тоді як Москва протягом століть використовує протиставлення двох народів як інструмент власної геополітичної політики.

    Очільник МЗС Польщі зазначив, що ще з XVII століття російська влада та її агентура систематично намагалися розпалювати конфлікти між поляками й українцями. На його переконання, сучасна Росія продовжує діяти за тією ж схемою, використовуючи інформаційні кампанії та гібридні методи впливу. Саме тому, підкреслив Сікорський, Польща повинна усвідомлювати ці ризики та не дозволити Кремлю досягти своїх цілей.

    Окремо польський міністр попередив про ймовірність нових російських провокацій проти держав-членів НАТО, зокрема Польщі. Він не виключив, що Москва може вдатися до операцій під чужим прапором або інших гібридних сценаріїв. Водночас Сікорський зауважив, що публічне попередження про такі загрози суттєво ускладнює їхню реалізацію та знижує ймовірність успіху подібних операцій.

    Коментуючи переговори державного секретаря США Марко Рубіо та міністра закордонних справ Росії Сергія Лаврова, які відбулися в Манілі, глава польської дипломатії висловив скепсис щодо можливості досягнення відчутного прогресу. Він зазначив, що 37 хвилин розмови недостатньо для вирішення настільки складних питань, а будь-яке реальне просування до миру можливе лише за умови, якщо Володимир Путін відмовиться від своїх максималістських цілей щодо України та визнає помилковість розв’язаної війни. На думку Сікорського, наразі ознак такої зміни позиції Кремля немає.

    Міністр також звернув увагу на економічний стан Росії. За його словами, за перші два квартали цього року країна продала 44 тонни золота зі своїх резервів, що стало рекордним показником. На його думку, це може свідчити про поступове виснаження фінансових ресурсів Росії, які використовуються для продовження війни.

    Саме тому, вважає Сікорський, майбутня зима може стати вирішальною для Кремля. Якщо Росії не вдасться досягти своїх військово-політичних цілей у цей період, її можливості продовжувати війну можуть істотно зменшитися. Водночас Польща, за словами міністра, зацікавлена не лише в тому, щоб Україна вистояла, а й щоб здобула перемогу, адже це безпосередньо впливає на безпеку всієї Європи.

    Останнім часом Радослав Сікорський неодноразово робив жорсткі заяви щодо Росії. Раніше він наголошував, що Кремль не має достатніх ресурсів для військового нападу на Польщу, а також попереджав про ризик проведення Росією операцій під чужим прапором із використанням українських дронів з метою дискредитації України та послаблення підтримки Києва з боку західних партнерів.

  • Пастка для НАТО: Росія може вдарити українськими дронами по Польщі та країнах Балтії

    Пастка для НАТО: Росія може вдарити українськими дронами по Польщі та країнах Балтії

    Росія може готувати масштабні провокації проти країн НАТО з використанням захоплених або скопійованих українських безпілотників. Метою такої операції може стати не лише перевірка готовності Альянсу реагувати на загрози, а й спроба перекласти відповідальність за можливі атаки на Україну, посварити Київ із західними партнерами та підірвати подальшу військову підтримку.

    Про загрозу операцій «під чужим прапором» 22 липня попередив керівник Центру протидії дезінформації при РНБО України Андрій Коваленко. За його словами, Росія може застосувати безпілотники, зовні схожі на українські, для атак або провокацій у повітряному просторі Польщі та країн Балтії.

    «Росія готує провокації під чужим прапором проти країн НАТО, зокрема може використати дрони, замасковані під українські, для здійснення атак як країн Балтії, так і провокацій проти Польщі, щоб підірвати довіру до України», — заявив Коваленко.

    У Центрі протидії дезінформації вважають, що підготовкою таких операцій займаються російські спецслужби. Коваленко назвав передусім Головне розвідувальне управління Генерального штабу РФ. За його оцінкою, до окремих етапів операції також може бути залучена Служба зовнішньої розвідки Росії. На сайті ЦПД загрозу описують як можливі гібридні операції та військові провокації проти Польщі й держав Балтії.

    Ключовим елементом такої схеми може стати використання українських безпілотників, які російські військові перехопили, захопили після падіння або відновили з уламків. Москва також має технічні можливості виготовляти апарати, схожі на українські за конструкцією, маркуванням і набором компонентів.

    Після запуску такого дрона з території Росії або Білорусі він може перетнути кордон однієї з держав НАТО, атакувати інфраструктуру чи впасти поблизу військового об’єкта. Російська пропаганда після цього зможе стверджувати, що апарат належав Україні, а його політ був навмисною атакою або наслідком безвідповідальних дій українських військових.

    Про подібний сценарій раніше попереджало й керівництво Польщі. Міністр національної оборони Владислав Косіняк-Камиш заявив, що Росія могла накопичити значну кількість українських безпілотників і тепер здатна використати їх для провокацій на східному фланзі НАТО. Серед потенційних цілей польська сторона називала Польщу, країни Балтії, Фінляндію та Румунію.

    Один із можливих сценаріїв передбачає одночасний вхід кількох дронів з українським маркуванням у повітряний простір Польщі або іншої держави Альянсу. Це може створити враження, що безпілотники були запущені Україною або втратили керування під час української операції. Польські посадовці не виключають, що Москва намагатиметься використати такий інцидент для розпалювання антиукраїнських настроїв.

    Раніше міністр закордонних справ Польщі Радослав Сікорський також підтверджував, що Варшава допускає підготовку Росією операції під чужим прапором. За його словами, українські безпілотники або їхні копії можуть відіграти в такій провокації центральну роль.

    Після появи цих попереджень польська влада анонсувала засідання урядового комітету з питань національної безпеки. На ньому мають оцінити ризики можливих диверсій, повітряних порушень і дезінформаційних кампаній, а також узгодити дії військових, прикордонників, спецслужб та органів цивільної влади.

    Особливе занепокоєння викликає ситуація в Балтійському регіоні. Протягом 2026 року там уже фіксували кілька інцидентів із безпілотниками, які потрапляли до повітряного простору держав НАТО після прольоту над російською територією. Це створило сприятливий ґрунт для взаємних звинувачень, маніпуляцій і російських інформаційних операцій.

    Лідери Латвії, Литви та Польщі раніше попередили, що Росія може організувати обмежену військову або гібридну провокацію проти східного флангу НАТО. Серед можливих цілей називали енергетичну та транспортну інфраструктуру, прикордонні райони, військові об’єкти й системи протиповітряної оборони. Президент Латвії Едгарс Рінкевич заявляв, що Москва може спробувати перевірити швидкість і рішучість реакції Альянсу.

    Латвія вже посилила охорону окремих стратегічних об’єктів, зокрема гідроелектростанції та підземного газового сховища. Такі заходи запроваджувалися на тлі інформації про можливі російські провокації проти критичної інфраструктури. Латвійська влада також закликала союзників посилити протиповітряну оборону регіону та розмістити додаткові сили НАТО.

    Потенційна операція з використанням українських дронів може переслідувати відразу кілька цілей. Перша — послабити довіру до України серед населення Польщі та країн Балтії. Навіть якщо офіційні розслідування згодом доведуть причетність Росії, перші години після інциденту можуть стати вирішальними для поширення потрібної Кремлю версії.

    Друга мета — загострити суперечки всередині НАТО. Якщо безпілотник з українським маркуванням пошкодить об’єкт на території держави Альянсу, політики та суспільство вимагатимуть негайних пояснень. Російські інформаційні ресурси можуть використати плутанину для просування тези про те, що підтримка України нібито створює безпосередню загрозу для європейців.

    Третя мета — змусити західні держави обмежити використання Україною далекобійних безпілотників проти російських військових, логістичних та енергетичних об’єктів. Кремль може намагатися довести, що такі операції нібито дедалі частіше загрожують цивільному населенню країн НАТО.

    Четвертий можливий розрахунок — перевірити реальну готовність системи протиповітряної оборони східного флангу. Навіть один або кілька дронів можуть дати Росії інформацію про час виявлення цілі, маршрути підняття авіації, роботу радіолокаційних станцій і процедури обміну даними між державами Альянсу.

    Провокації під чужим прапором є типовим інструментом гібридної війни. Їхня мета полягає в тому, щоб приховати справжнього організатора та створити переконливу картину причетності іншої сторони. Для цього можуть використовуватися підроблені документи, маркування, уламки боєприпасів, цифрові сліди, фальшиві повідомлення й свідчення нібито очевидців.

    Російські спецслужби вже неодноразово намагалися організовувати диверсії у країнах Європи та перекладати відповідальність на Україну. Коваленко раніше заявляв, що Служба зовнішньої розвідки РФ поширювала твердження про нібито підготовку Києвом терористичних атак у Європі, хоча насправді російські структури самі були пов’язані з низкою підпалів і диверсій.

    Окремим напрямом російських операцій залишається розпалювання конфліктів між українцями та поляками. У липні польська прокуратура повідомила про справу молодого громадянина України, якого підозрюють у виконанні завдань російської розвідки. За даними слідства, він оскверняв польські пам’ятники, пов’язані з історичними конфліктами, щоб посилити ворожнечу між двома народами. Йому також приписують підготовку провокацій із використанням дронів.

    Такі операції демонструють, що Росія намагається використовувати не лише військові засоби, а й історичні суперечки, соціальне напруження, дезінформацію та завербованих виконавців. У цьому контексті дронова провокація може бути частиною ширшої кампанії, спрямованої на руйнування коаліції держав, які підтримують Україну.

    Водночас факт попередження про можливу провокацію не означає, що конкретна атака вже запланована на визначену дату або що вона неминуче відбудеться. Українські та польські посадовці описують сценарій, до якого мають бути готові спецслужби й військові. Деталі розвідувальної інформації, на якій ґрунтуються ці попередження, публічно не розкриваються.

    Для запобігання таким операціям важливо не лише фізично перехоплювати безпілотники, а й швидко встановлювати їхнє походження. Фахівці можуть аналізувати серійні номери компонентів, навігаційні системи, програмне забезпечення, тип вибухівки, маршрут польоту та радіоелектронні сигнали. Таке дослідження здатне показати, де саме був запущений апарат і чи зазнавав він модифікації.

    Не менш важливою є оперативна комунікація між Україною та НАТО. У разі інциденту Київ і союзники мають швидко обмінятися даними про запуски, маршрути українських безпілотників та роботу російських систем радіоелектронної боротьби. Відсутність скоординованої реакції може дати російській пропаганді час для закріплення вигідної їй версії подій.

    Наразі Польща та країни Балтії посилюють системи виявлення й перехоплення малих повітряних цілей, охорону стратегічних об’єктів та взаємодію зі структурами НАТО. Однак масове використання відносно дешевих безпілотників залишається складним викликом навіть для розвинених систем протиповітряної оборони.

    Попередження Центру протидії дезінформації свідчить, що Україна очікує не лише продовження бойових дій на фронті, а й активізації російських операцій проти її міжнародних союзників. Головною метою Москви може бути не завдання значної військової шкоди, а створення політичного скандалу, який підірве довіру між Києвом, Варшавою та столицями країн Балтії.

    Саме тому українські й польські посадовці наголошують: у разі появи дронів з українським маркуванням у повітряному просторі НАТО не можна робити висновки лише за зовнішнім виглядом апарата. Остаточну відповідь про його походження мають дати технічна експертиза, дані радарів і спільне розслідування союзників.